蓝易云CDN:网站易被攻击原因及保护措施_网站内容太多 总是被攻击


网站易被攻击原因及保护措施:网站内容太多,总是被攻击怎么办?
不少站长发现,网站刚上线时风平浪静,等内容积累到几万、几十万篇,流量和排名上来之后,攻击反而一波接一波。这并非巧合,内容规模变大,本身就会带来新的安全隐患。🧐
一、内容多的网站为什么更容易被攻击?
1. 攻击面随页面数量扩大
内容越多,栏目页、标签页、分页、搜索结果页、评论区、会员中心等入口也越多。每一个能接收参数的页面,都可能成为注入、跨站脚本或恶意请求的突破口。页面数量翻倍,需要防守的位置也随之翻倍。
2. 动态页面多,CC攻击成本低
内容型网站大量依赖数据库查询,尤其是站内搜索、筛选、深层分页这类请求,每次访问都要实时计算。攻击者只需用少量机器反复请求这些页面,就能把数据库和CPU拖垮,远比攻击静态页面划算。
3. 流量和排名引来“关注”
网站有了稳定的流量和关键词排名,就可能成为同行恶意竞争、敲诈勒索或流量劫持的目标。有价值的内容还会吸引大批采集程序高频抓取,虽然不算传统意义上的攻击,但同样会消耗服务器资源,拖慢正常访问。🕷️
4. 插件和历史遗留问题堆积
为了管理大量内容,网站往往会安装各种采集、SEO、缓存、编辑器插件。时间一长,部分插件停止维护,老旧模板和测试页面没清理,已知漏洞就一直暴露在外。
5. 用户生成内容缺乏审核
开放评论、投稿、上传功能的网站,如果没有过滤机制,容易被批量灌入垃圾内容、恶意链接,甚至通过上传漏洞植入后门文件。
二、针对性的保护措施 🛡️
用CDN缓存扛住访问压力
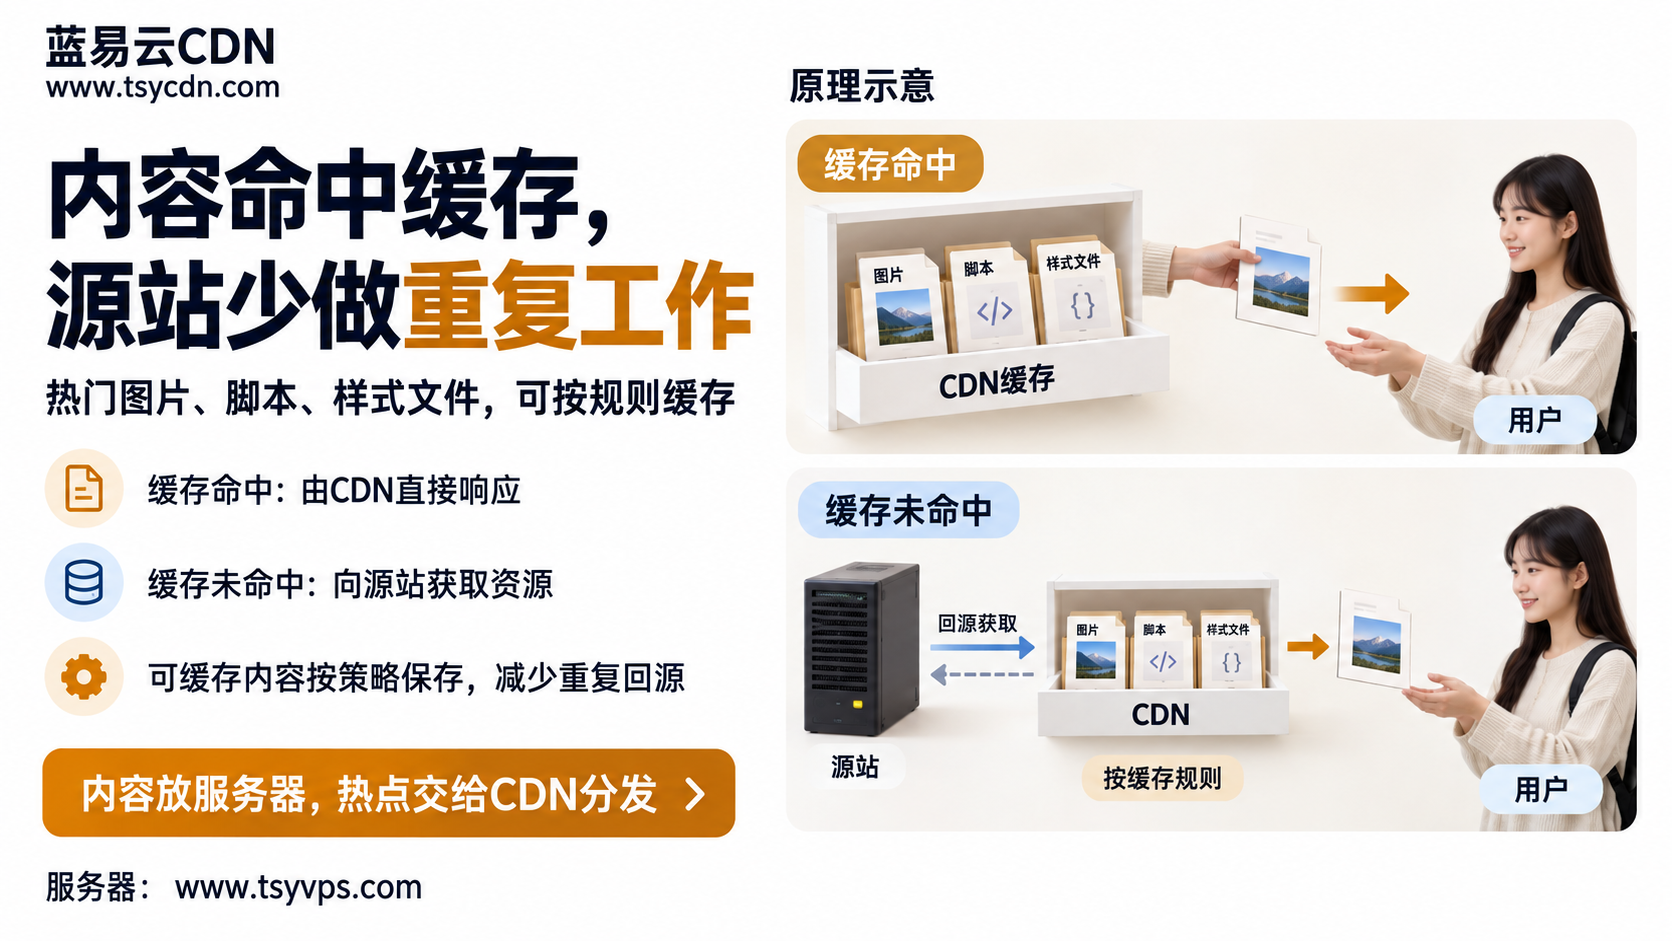
把文章页、图片、CSS、JS等内容尽量静态化,通过CDN节点缓存分发。大部分请求在节点就能直接响应,不必回源到服务器,即使遇到流量冲击,源站压力也会小很多。同时CDN能隐藏源站IP,避免服务器被直接攻击。
重点保护高消耗页面
站内搜索、深层分页、筛选接口是CC攻击的重灾区。可以对这些路径单独设置访问频率限制,搜索加入验证码或登录要求,限制可访问的最大分页深度,从源头减少无效查询。⚙️
开启WAF并配置防护规则
Web应用防火墙能识别并拦截SQL注入、XSS、恶意扫描等常见攻击。结合访问日志,把高频异常IP、异常User-Agent、针对特定URL的集中请求加入拦截或挑战规则。
识别和限制恶意爬虫
正常搜索引擎蜘蛛要放行,但伪装成蜘蛛的采集程序要拦下。可以通过反向DNS核验蜘蛛真实性,对短时间内请求量异常的来源进行限速或人机验证。
定期清理和更新
每隔一段时间梳理一次插件和模板,停止维护的及时替换,无用的直接删除。网站程序、服务器系统保持更新,测试目录、备份压缩包不要放在网站可访问目录中。🧹
严控用户交互入口
评论和投稿开启审核或验证码,上传功能限制文件类型和大小,上传目录禁止执行脚本,服务器端对所有输入参数进行过滤校验。
优化数据库,提升抗压能力
为常用查询字段建立索引,热门数据接入缓存,减少慢查询。服务器本身承载能力强了,遇到攻击时也更不容易被一击打垮。
写在最后 ✅
内容多本身不是问题,问题在于网站规模扩大了,防护却停留在建站初期。把缓存、限流、WAF、爬虫管理和日常维护结合起来,针对内容型网站的薄弱点逐项加固,才能让网站在内容持续增长的同时保持稳定运行。🚀

