蓝易云CDN:为什么WordPress网站容易被攻击,98%的威胁,蓝易云CDN可以解决


WordPress网站为什么总被攻击?CDN能挡住哪些威胁 🔐
WordPress是全球使用最广的建站程序,也正因为用的人多,它成了攻击者最常盯上的目标。先说清一个常见误区:网上流传"98%的威胁都能被CDN解决"之类的说法,目前找不到权威数据支撑。真实情况是,绝大部分风险来自插件和主题,CDN可以挡住其中相当一部分,但做不到全部。下面用最新数据把问题讲透。
一、WordPress被攻击的真正原因 📊
1. 插件和主题是最大漏洞来源
根据Patchstack今年初发布的年度安全报告,新发现的漏洞中91%出在插件,9%出在主题,WordPress核心只报告了6个漏洞,而且都属于低风险。换句话说,WordPress本身并不脆弱,问题出在第三方扩展上。
2. 漏洞数量增长很快
同一份报告显示,2025年WordPress生态共发现11334个新漏洞,比2024年增长42%。一个网站平均装着十几二十个插件,每多装一个,就多一个潜在入口。
3. 攻击速度比修复速度快
在被大量利用的漏洞中,漏洞公开到首次被利用的加权中位时间只有5小时。更麻烦的是,去年46%的漏洞在公开时开发者还没有发布修复补丁。所以只靠"及时更新"是不够的。⏰
4. 很多漏洞不需要登录就能利用
有分析引用多家安全机构数据指出,2026年的插件漏洞中有43%无需认证即可利用,攻击者只要找到网站地址就能直接下手。
二、高防CDN能解决哪些问题 🛡️
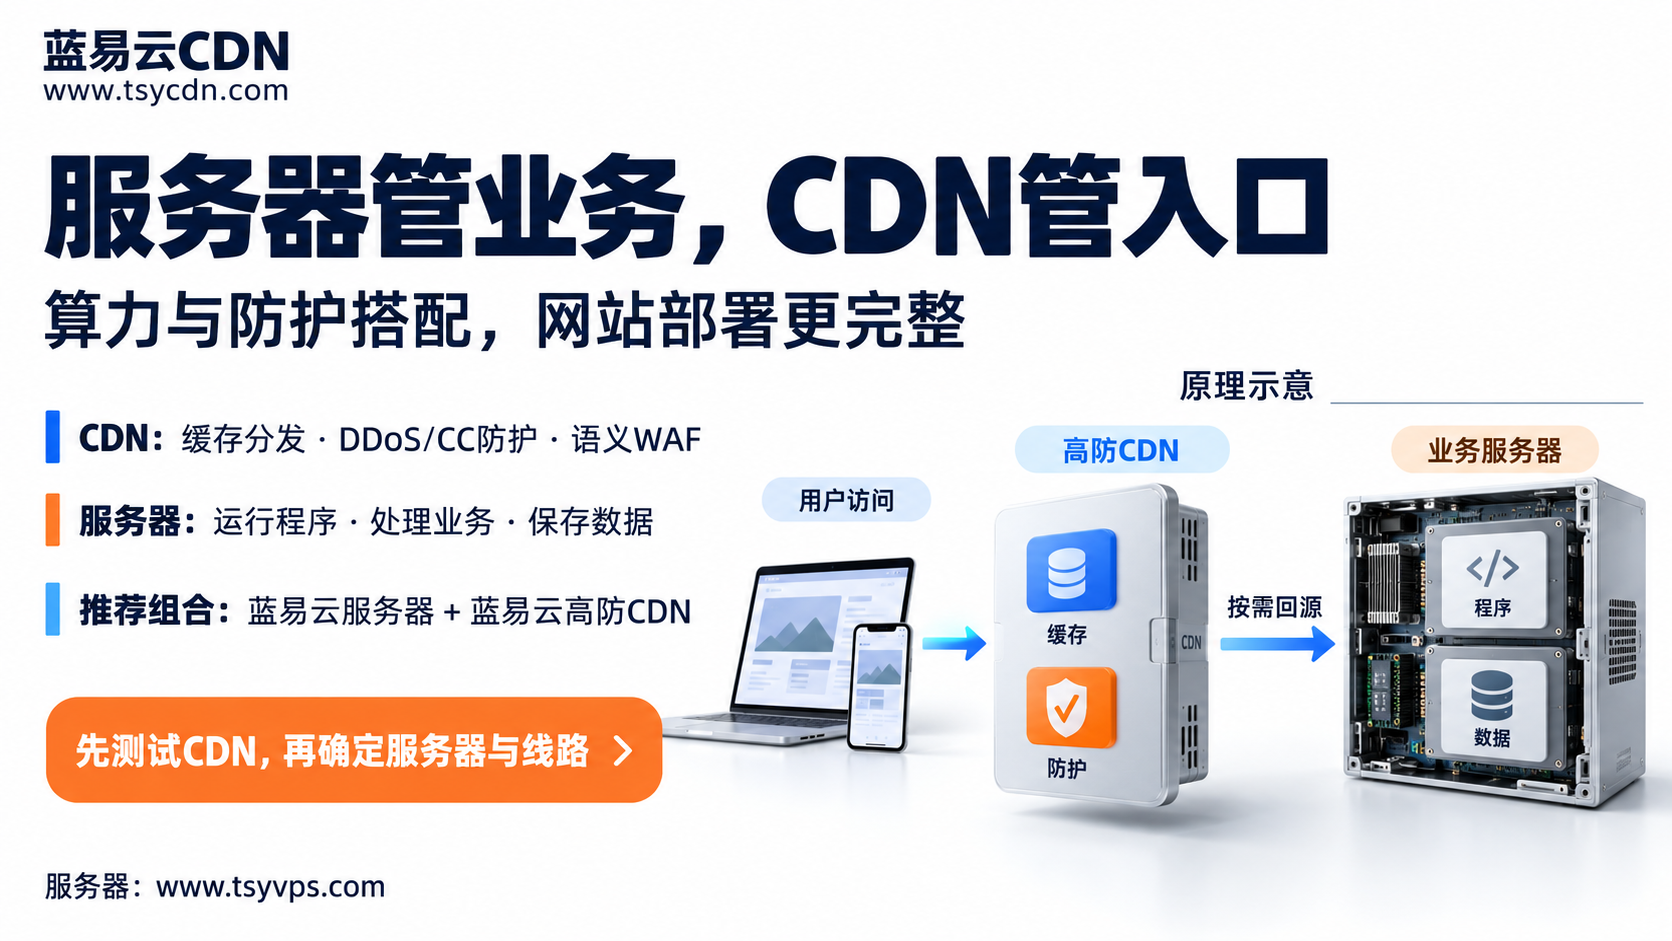
接入蓝易云这类高防CDN后,能在以下几个方面发挥作用:
抵御DDoS和CC攻击: 蓝易云官方介绍,其七层算法按请求频率与UA特征过滤HTTP洪水,配合动态限频与人机验证抵御CC,并内置WAF拦截应用层攻击。WordPress动态页面多、数据库查询频繁,CC攻击很容易拖垮服务器,这一层防护很实用。
隐藏源站IP: 访客先连接CDN节点,攻击者难以直接找到服务器。
拦截常见注入攻击: WAF可以过滤SQL注入、XSS等常见攻击载荷,为尚未修复的插件漏洞争取时间。
缓存减压: 文章页、图片、CSS和JS由节点直接返回,源站负载明显下降。⚡
三、CDN解决不了的部分 ⚠️
必须说实话:CDN是安全加固层,并非绝对免疫。插件本身的逻辑漏洞、后台弱密码、被植入后门的插件更新,这些都不是CDN能完全拦住的。Patchstack报告也提到,通用防护规则对WordPress专属漏洞的拦截效果有限。
四、WordPress安全配置清单 ✅
1️⃣ 精简插件: 删除不用的插件和主题,长期不更新的插件及时替换。
2️⃣ 保护后台: 在CDN中对 wp-login.php 和 xmlrpc.php 设置访问频率限制或人机验证,不需要XML-RPC功能的可直接关闭。
3️⃣ 强密码加双重验证: 管理员账号避免使用 admin 等常见用户名。
4️⃣ 回源白名单: 服务器只放行CDN节点访问,防止攻击者绕过CDN。
5️⃣ 定期备份: 网站文件和数据库分开备份,出问题可以快速恢复。
总结 📌
WordPress容易被攻击,根源在插件和主题的漏洞,加上攻击者利用漏洞的速度越来越快。高防CDN能有效应对流量攻击、CC攻击和一部分应用层攻击,是WordPress网站很值得加上的一道防线。再配合精简插件、保护后台和定期备份,网站的安全性才能真正提升。🚀

