蓝易云CDN:WAF 规则引擎架构:从正则匹配到语义分析的演进与权衡


蓝易云CDN:WAF规则引擎架构——从正则匹配到语义分析的演进与权衡
Web攻击手段不断变化,传统WAF主要依靠正则表达式、关键词和固定特征库识别恶意请求。这种检测方式具有规则明确、执行效率高、结果容易追溯等优势,但面对编码混淆、参数拆分、复杂JSON结构以及多层嵌套请求时,单纯依赖固定规则容易出现检测遗漏。
现代WAF正在向多层检测架构演进,将协议解析、规则匹配、语义分析和风险评分结合起来,在检测准确率、处理性能和业务兼容性之间取得平衡。
一、传统正则匹配引擎的工作原理
传统WAF通常通过正则表达式匹配HTTP请求中的异常内容,包括URL、请求头、Cookie、GET参数和POST请求体。
例如,针对SQL注入,可以通过规则识别异常SQL关键词、联合查询结构和数据库函数特征;针对XSS,则重点检测危险HTML标签、脚本属性及可疑协议。
这种方式的优势非常明确:
- 规则执行速度快,适合处理大量HTTP请求。
- 匹配条件明确,便于分析拦截日志。
- 可以针对特定漏洞快速编写虚拟补丁。
- 规则更新方便,能够持续扩展攻击特征库。
但正则匹配也存在局限。攻击者可以通过编码转换、大小写变化、字符拆分和参数嵌套改变载荷形式。同一种攻击意图可能产生多种不同表达方式,导致固定规则难以覆盖所有变体。
另外,复杂正则表达式如果缺乏合理约束,还可能产生较高的计算开销,甚至出现灾难性回溯问题。
二、为什么WAF需要引入语义分析?
语义分析的核心不是简单寻找危险关键词,而是分析请求内容的结构、参数关系及上下文特征。
例如,两个HTTP请求都包含SQL相关关键词,但其中一个可能是正常的数据库搜索条件,另一个则可能试图改变原有查询逻辑。
单纯依靠字符串匹配,很难准确区分两者。
引入语义分析后,WAF可以进一步关注:
- 请求参数与参数值之间的关系。
- JSON对象、数组及嵌套字段的结构。
- 特殊字符在当前数据上下文中的实际作用。
- 多个可疑参数组合形成的攻击特征。
- 请求路径、请求方法与业务接口之间的关联。
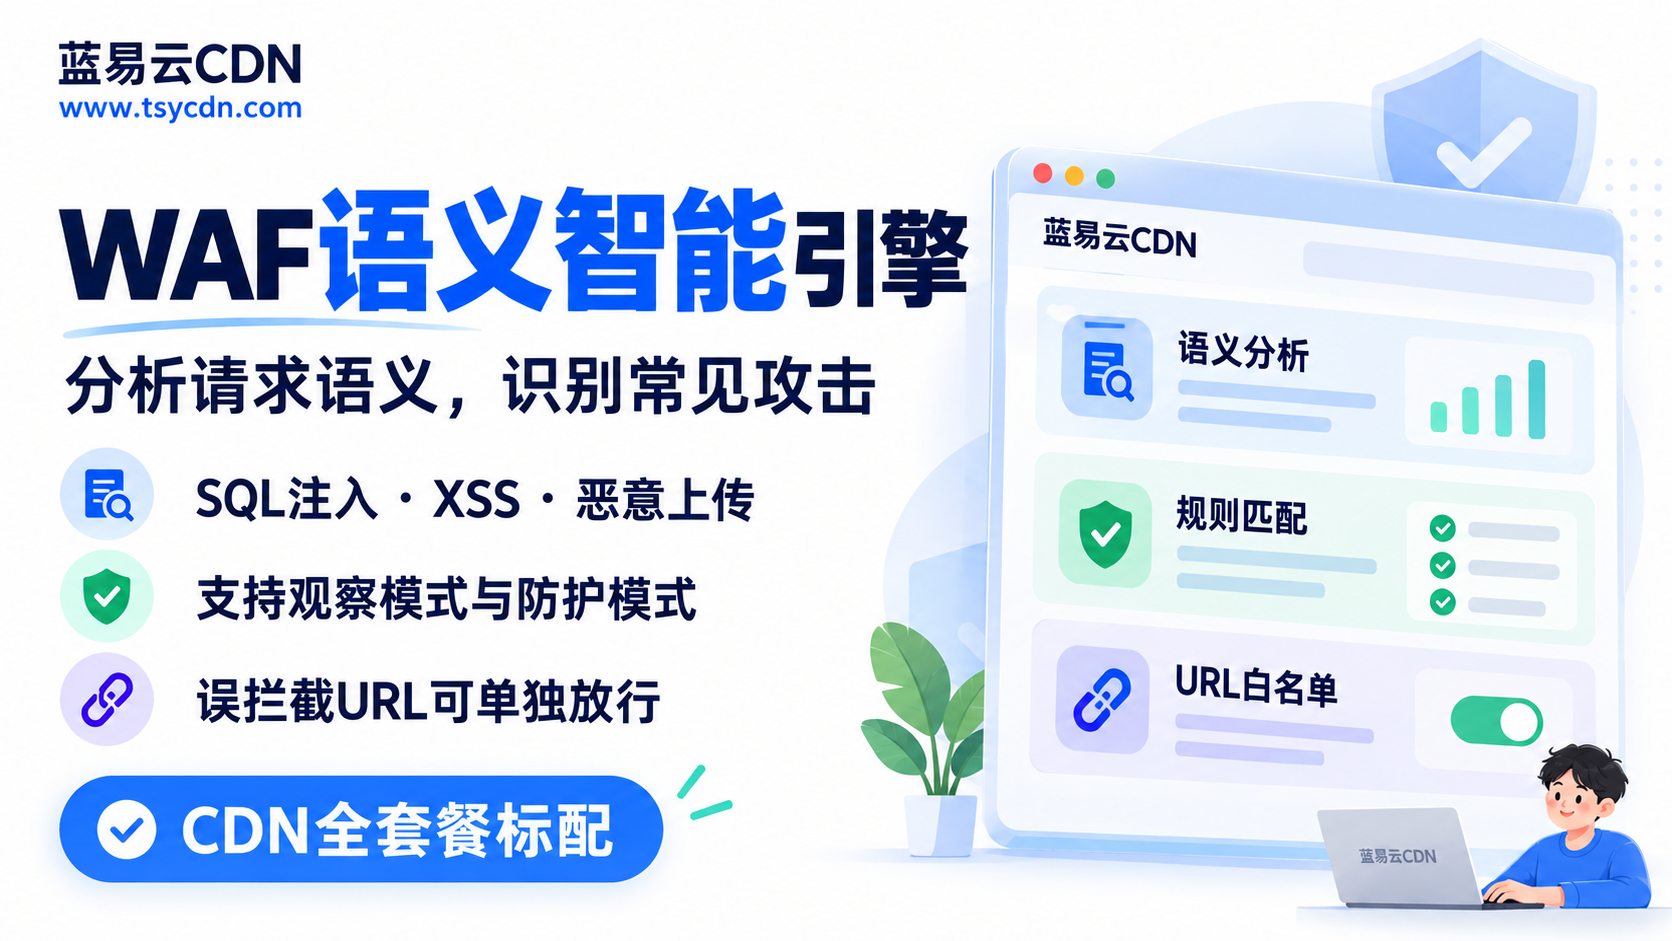
需要强调,语义分析不等于必须使用大型语言模型。基于协议解析、语法结构、规则关联和上下文判断,同样可以实现语义层面的安全检测。
三、现代WAF规则引擎的分层架构
更合理的设计不是直接淘汰正则引擎,而是建立多层协同检测机制。
第一层:协议解析与数据规范化
解析HTTP协议,对URL编码、特殊字符和请求参数进行规范化处理,并识别JSON、表单及文件上传等不同数据格式。
第二层:快速规则匹配
使用字符串匹配、哈希查找和正则表达式识别已知攻击特征。将成本较低的检测放在前面,减少复杂规则的执行次数。
第三层:语义上下文分析
进一步检查请求结构、参数关系和攻击行为特征,识别传统规则难以覆盖的复杂载荷。
第四层:风险评分与策略执行
综合各层检测结果,结合规则严重程度和业务策略进行风险判断,最终执行放行、观察或拦截。
这种分层架构既保留了传统规则引擎的效率,也提高了对复杂攻击的识别能力。
四、规则匹配与语义分析,应该如何权衡?
| 对比维度 | 传统规则匹配 | 语义分析 |
|---|---|---|
| 检测依据 | 固定特征、正则 | 结构、上下文、参数关系 |
| 执行效率 | 通常较高 | 取决于分析复杂度 |
| 规则维护 | 需要持续更新特征 | 需要维护解析与判断逻辑 |
| 复杂攻击 | 容易受到混淆影响 | 能提供更丰富的检测依据 |
| 误报控制 | 依赖规则精度 | 可以结合业务上下文优化 |
| 资源消耗 | 相对容易控制 | 需要限制解析深度和检测规模 |
语义分析并不是没有成本。请求解析越复杂,CPU和内存消耗就越需要控制。如果检测层缺少合理的请求大小、JSON嵌套深度和字段数量限制,也可能成为资源消耗的入口。
因此,不能为了追求更高检测能力而无限扩大检测参数。
五、蓝易云CDN的WAF架构演进
蓝易云CDN采用规则匹配与语义上下文分析相结合的防护思路,将传统攻击特征识别与复杂请求结构检测结合起来。
在实际防护中,SQL注入、XSS、命令注入等常见攻击可以通过规则引擎快速识别;对于编码变化、参数组合及复杂请求结构,则进一步结合语义分析进行判断。
同时,配合JA4/TLS指纹识别、CC行为识别和DDoS防护,形成从客户端连接特征到HTTP应用层请求的多层防护体系。
在性能方面,还需要关注规则执行顺序、正则匹配开销、请求解析限制以及节点资源使用情况,避免安全检测对正常业务造成不必要的延迟。
六、未来WAF的发展方向
从目前的技术演进来看,WAF不会简单地从正则匹配转向单一语义引擎,而是逐步形成规则检测、结构解析、上下文分析和风险评估相互协作的架构。
以OWASP CRS 4.x为例,其规则体系已经持续推进插件化、HTTP/3支持、Web Shell检测以及RE2/Hyperscan兼容等能力,体现出规则引擎在覆盖范围、执行效率和扩展性方面的持续演进。
对于企业网站而言,真正优秀的WAF不应该只追求拦截数量,而应同时考虑检测准确率、请求处理延迟、误报率和业务稳定性。
蓝易云CDN坚持安全与加速并行,通过传统规则匹配与语义上下文分析协同工作,让WAF从识别固定攻击特征,进一步发展到分析复杂请求行为,为PHP网站、Web应用及API接口提供更加全面的边缘安全防护。