蓝易云CDN:Web安全十大攻击向量:从威胁建模到防护落地


蓝易云CDN:Web安全十大攻击向量:从威胁建模到防护落地
随着企业网站、Web API和云计算应用不断发展,网络攻击已经从传统漏洞利用,逐渐延伸至身份认证、业务逻辑、软件供应链及基础设施等多个层面。
参考OWASP Top 10:2025安全风险分类,企业构建Web安全体系时,不应只关注单一漏洞,而应从攻击入口、资产价值和业务影响三个维度开展系统性防护。
一、什么是Web安全威胁建模?
威胁建模是指在系统设计和运行过程中,主动识别潜在攻击入口、分析安全风险,并制定对应防护措施。
例如,一个电商网站可能涉及用户登录、商品查询、订单支付、文件上传及后台管理等功能。不同业务接口面临的攻击方式和风险程度并不相同。
有效的威胁建模通常包含四个环节:
资产识别 → 攻击面分析 → 风险评估 → 防护验证。
通过梳理数据流和信任边界,企业可以优先保护关键业务,而不是盲目增加安全规则。
二、Web安全十大常见攻击向量
1. SQL注入与命令注入
攻击者利用应用程序输入处理缺陷,将恶意内容带入数据库查询或系统命令执行流程。
防护措施: 使用参数化查询、严格限制系统命令调用,并通过WAF辅助识别异常请求。
2. XSS跨站脚本攻击
XSS可能导致恶意脚本在用户浏览器中执行,影响账号安全与页面完整性。
防护措施: 正确进行上下文输出编码,部署内容安全策略(CSP),避免不可信数据进入危险DOM接口。
3. 身份认证与会话攻击
攻击者可能通过撞库、密码猜测或会话凭证窃取等方式尝试获取账户访问权限。
防护措施: 启用多因素认证、登录异常检测、请求频率限制以及安全Cookie配置。
4. 越权访问与API权限缺陷
当服务器没有正确验证用户权限时,攻击者可能通过修改资源标识访问其他用户的数据。
防护措施: 每次请求均在服务端执行身份和对象级授权校验,遵循最小权限原则。
5. SSRF服务端请求伪造
攻击者利用存在缺陷的URL获取功能,诱导服务器访问未经授权的内部资源。
防护措施: 限制目标地址和协议,控制服务器出站访问,并防范重定向及DNS解析变化带来的绕过风险。
6. 恶意文件上传
不安全的上传接口可能允许危险文件进入服务器,并在特定配置下造成代码执行等风险。
防护措施: 验证文件类型与内容,限制文件大小,将上传文件存储在不可执行区域。
7. 反序列化与模板注入
应用程序处理不可信序列化数据或模板表达式时,可能触发非预期对象行为或代码执行。
防护措施: 避免反序列化不可信对象,限制模板表达式能力,并及时修复存在漏洞的组件。
8. 路径穿越与安全配置错误
不安全的路径处理或服务器配置可能导致敏感文件、调试接口及管理功能暴露。
防护措施: 严格校验文件访问路径,关闭不必要的服务和调试功能,并限制后台访问来源。
9. 软件供应链攻击
第三方依赖、构建工具或软件发布流程遭到篡改,可能使存在风险的代码进入生产环境。
防护措施: 使用依赖锁定、组件漏洞扫描、软件物料清单(SBOM)及构建产物完整性验证。
10. DDoS与CC资源消耗攻击
攻击者通过大量网络流量或高频应用请求消耗带宽、连接数及服务器计算资源,影响正常业务。
防护措施: 部署DDoS流量防护、CC行为识别、请求限速和资源隔离机制。
三、蓝易云CDN如何建立多层防护体系?🛡️
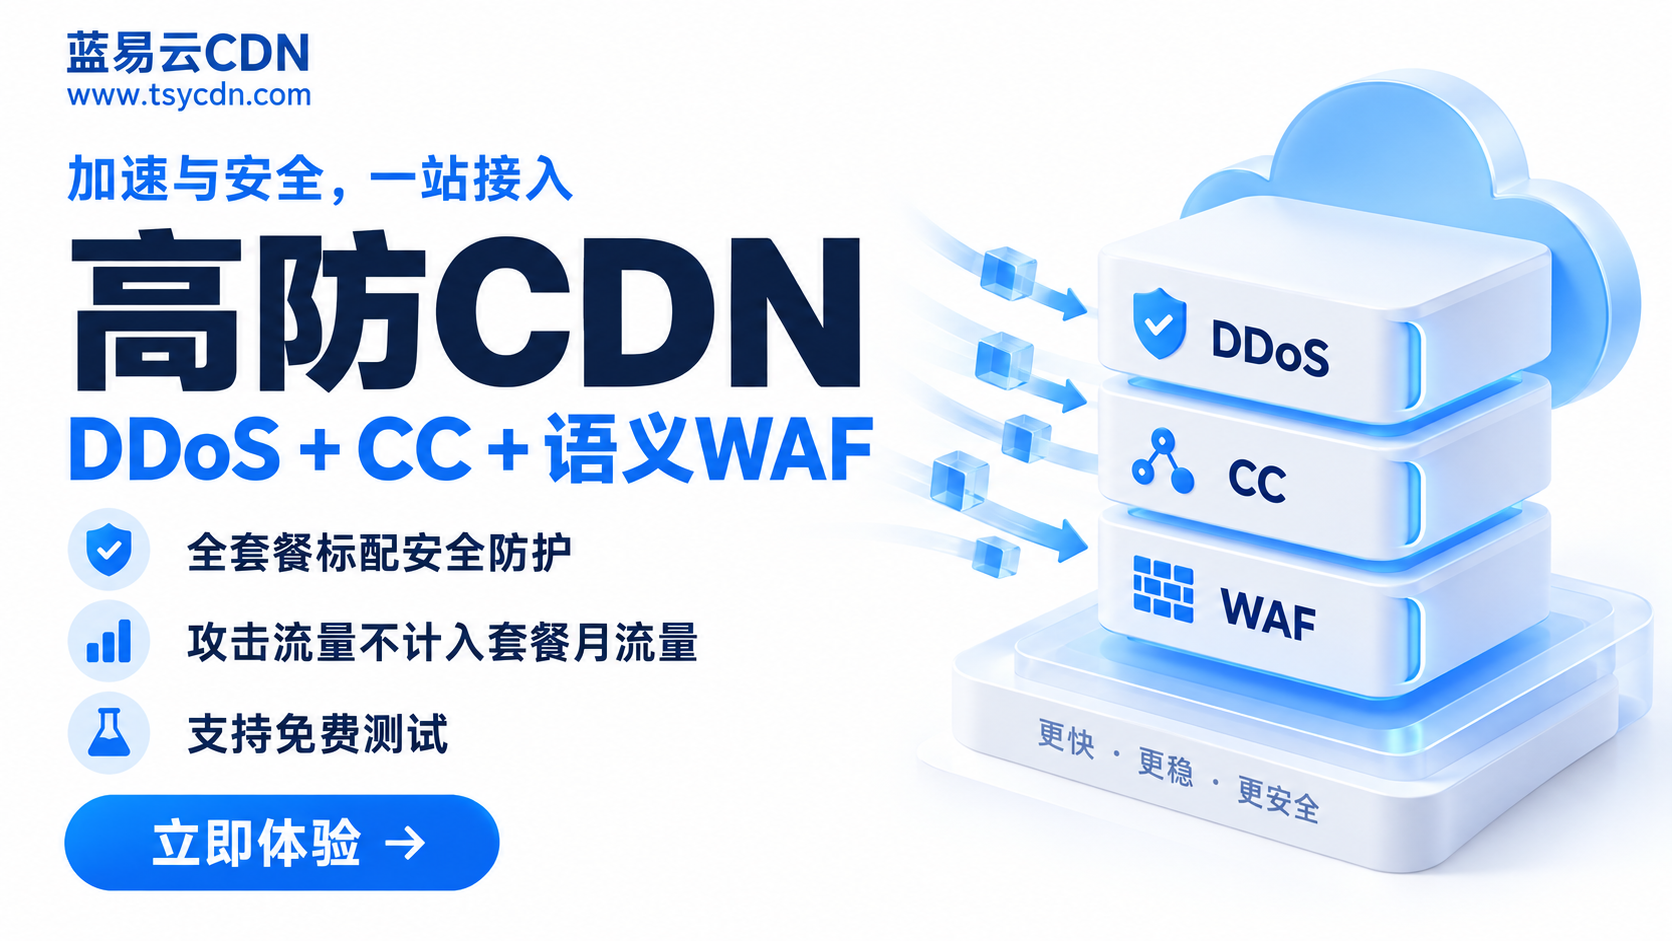
针对不同攻击向量,蓝易云高防CDN通过多种安全能力协同,为Web业务提供边缘防护。
DDoS防护: 缓解大规模异常流量对网站网络可用性的影响。
CC防护: 结合访问频率与行为特征,识别异常高频请求。
语义WAF防护: 对HTTP请求路径、参数、请求头及请求体进行安全分析,识别符合检测规则的SQL注入、XSS及部分漏洞利用特征。
HTTPS安全接入: 通过TLS加密保护客户端与CDN节点之间的数据传输。
隐藏源站IP: 利用CDN代理接入降低源站直接暴露的风险,并配合源站防火墙限制非授权访问。
需要注意,WAF主要检测可见的HTTP应用层请求,不能代替业务权限校验,也无法完整解决软件供应链和内部代码逻辑缺陷。
四、企业应该如何真正落地安全防护?
🔐 建议采用以下实施流程:
第一步:梳理资产。 识别重要域名、API接口、后台入口及敏感数据。
第二步:评估风险。 根据漏洞影响范围、利用条件及业务重要性确定修复优先级。
第三步:分层防御。 在CDN边缘部署DDoS、CC及WAF防护,同时加强源站与应用程序安全。
第四步:持续验证。 对新增WAF规则先进行观察测试,覆盖正常请求、异常请求和编码变体,确认误报情况后再启用拦截。
第五步:监控与修复。 持续分析安全日志,更新存在漏洞的软件组件,并通过回归测试验证修复结果。
五、总结
Web安全的核心不是拦截多少次攻击,而是能否有效识别真实风险,阻止攻击进入关键业务流程,并保障正常用户的访问体验。
从SQL注入、XSS到越权访问、供应链攻击及DDoS,每类威胁都有不同的产生条件和防护边界。
真正有效的安全架构,应当坚持应用程序修复为基础、访问权限控制为核心、CDN边缘防护为屏障、持续监测验证为保障。
🛡️ 蓝易云高防CDN将缓存加速、DDoS防护、CC防护和语义WAF相结合,帮助企业建立多层Web安全防线,降低网络攻击对业务稳定性和数据安全的影响。