蓝易云CDN:HTTP/HTTPS协议详解:Web安全的第一道门


蓝易云CDN:HTTP/HTTPS协议详解:Web安全的第一道门
在互联网环境中,HTTP与HTTPS是网站通信的基础协议。无论用户访问企业官网、电子商务平台,还是调用Web API,背后都离不开HTTP请求与响应机制。
随着网络攻击方式不断变化,理解HTTP/HTTPS的工作原理,不仅有助于提升网站访问速度,更是构建Web安全防护体系的重要基础。
一、HTTP是什么?网站为什么离不开它?
HTTP(超文本传输协议)是一种应用层通信协议,主要负责浏览器与Web服务器之间的数据交换。
例如,用户打开一个网站时,浏览器向服务器发送HTTP请求,服务器处理后返回网页内容、图片、JSON数据或其他资源。
一次典型的HTTP通信包含以下内容:
- 请求方法: GET用于获取资源,POST通常用于提交数据,PUT和DELETE常用于资源更新与删除。
- 请求头: 包含Host、Content-Type、Authorization等信息。
- 请求体: 可以携带JSON、表单字段及上传文件。
- 响应状态码: 200表示请求成功,403表示服务器拒绝处理,404表示资源不存在,502通常表示网关收到无效上游响应。
HTTP本身是无状态协议,每次请求原则上独立处理,网站通常通过Cookie、Session或Token实现用户登录状态管理。
二、HTTPS比HTTP安全在哪里?🔐
HTTPS并非完全不同的业务通信协议,而是在HTTP通信基础上引入安全传输机制。
现代HTTPS主要使用TLS协议保护通信过程,提供三项关键能力:
1. 数据加密
通过加密保护传输内容,降低账号密码、用户信息及业务数据在传输过程中被窃听的风险。
2. 数据完整性
利用密码学机制检测传输数据是否遭到非法篡改,防止通信内容被悄悄修改。
3. 服务器身份验证
浏览器通过验证TLS证书及其信任链,确认连接目标是否具备对应域名的有效身份凭证。
需要特别注意:HTTPS保障的是通信安全,并不代表网站程序不存在漏洞。
即使部署了有效的HTTPS证书,网站仍然可能遭遇SQL注入、跨站脚本攻击(XSS)、恶意请求及业务逻辑攻击。
三、HTTP/1.1、HTTP/2与HTTP/3有什么区别?
随着互联网技术发展,HTTP协议持续演进。
HTTP/1.1: 支持持久连接,但不具备HTTP/2形式的多路复用能力,并发请求容易受到连接管理限制。
HTTP/2: 引入二进制分帧、头部压缩与多路复用,可以在同一连接中处理多个并发请求,提高传输效率。
HTTP/3: 基于QUIC协议,通常使用UDP作为底层传输,并集成TLS 1.3安全机制,改善连接建立效率及部分网络丢包场景下的传输体验。
HTTP/3并非所有网络条件下都一定更快。实际效果仍取决于网络质量、服务端部署与客户端兼容性。
这些协议版本共享HTTP核心语义,其基础规范可参考RFC 9110与RFC 9114。
四、为什么说HTTP协议是Web安全的第一道门?
攻击者访问网站时,往往需要通过HTTP请求与应用程序交互。
例如,异常请求可能包含恶意参数、特殊编码、伪造请求头或不符合业务预期的数据结构。
如果服务器缺少必要的输入校验和访问控制,恶意数据就可能进入应用程序处理流程。
典型风险包括:
- SQL注入: 恶意输入进入数据库查询逻辑,可能造成数据泄露或非法操作。
- XSS攻击: 未经安全处理的内容进入网页执行环境,可能影响用户浏览器安全。
- CC攻击: 大量请求消耗网站计算资源,影响正常业务访问。
- 恶意文件上传: 利用上传功能缺陷,尝试上传不符合业务安全要求的文件。
因此,Web安全不能只依赖HTTPS加密,还需要在HTTP应用层识别和处理异常请求。
五、蓝易云CDN如何构建HTTP/HTTPS安全防护?
🛡️ 蓝易云高防CDN将内容分发、DDoS防护、CC防护及语义WAF整合到网站访问链路中,为Web业务提供分层防护能力。
第一层:HTTPS安全接入
通过SSL/TLS证书与加密通信保护浏览器到CDN节点之间的数据传输,并可根据配置对回源连接启用HTTPS。
第二层:DDoS与CC防护
结合流量清洗、访问频率控制和行为识别,缓解异常流量及高频请求对网站可用性的影响。
第三层:语义WAF应用防护
针对HTTP请求路径、请求头、参数及请求体等内容进行安全检测,结合上下文语义分析识别SQL注入、XSS及其他符合规则特征的异常请求。
第四层:隐藏源站与缓存加速
通过CNAME接入CDN,使正常业务流量经过边缘节点,并利用合理的缓存策略减轻源站负载。
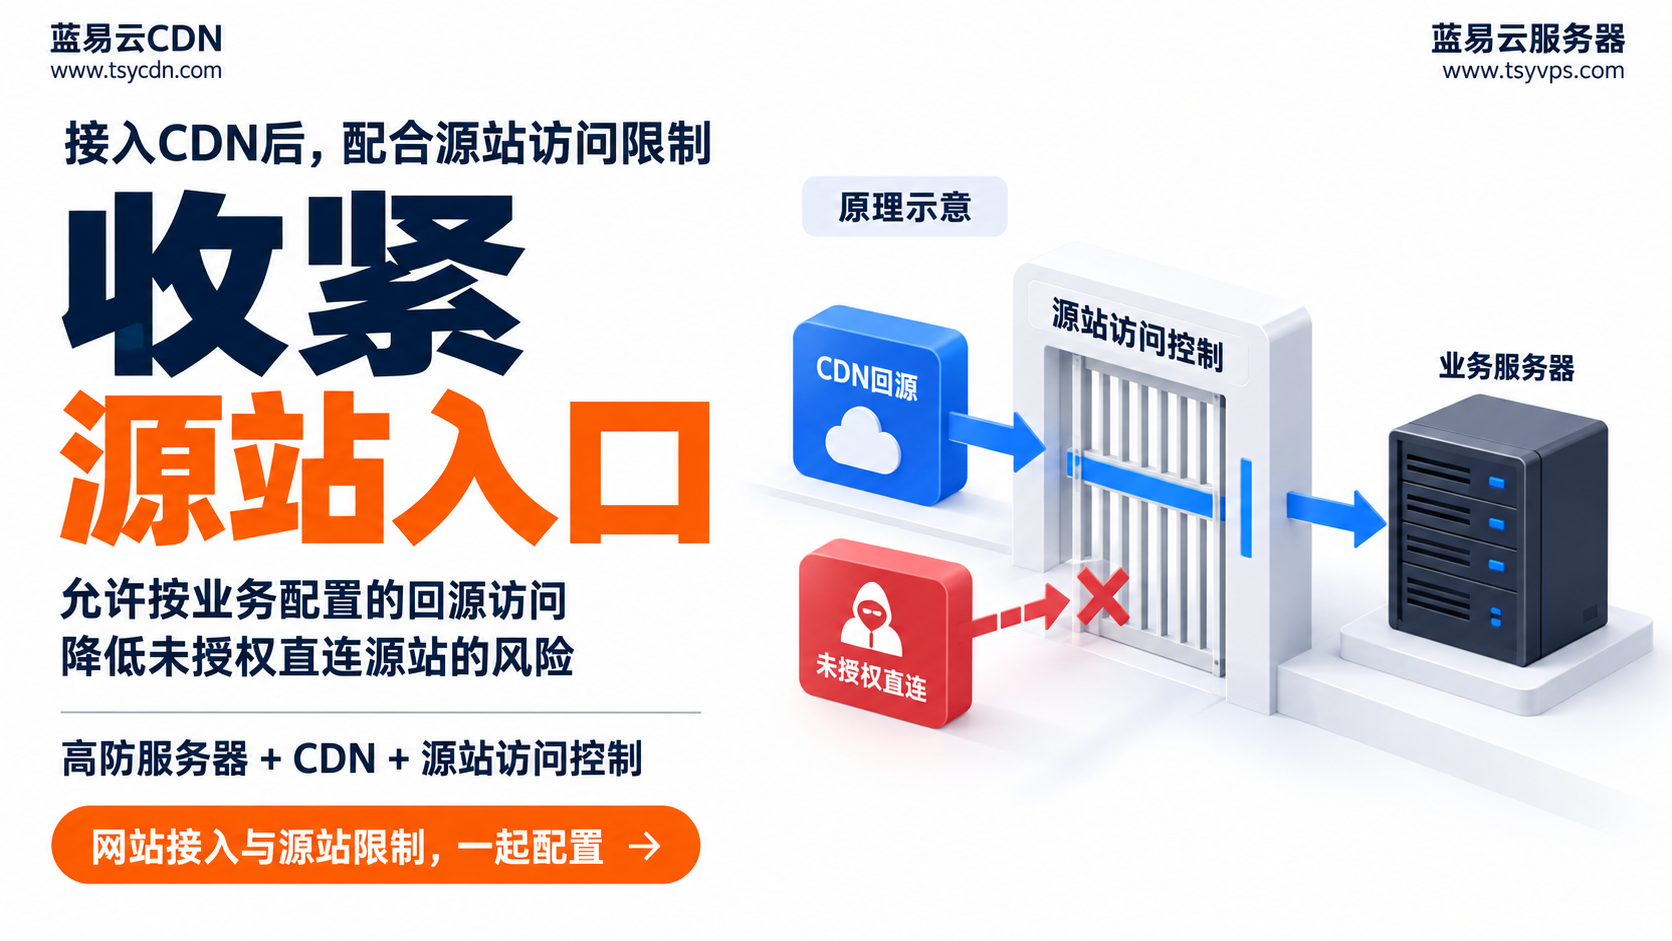
需要注意,隐藏源站IP仍需配合源站访问控制,防止真实IP通过其他渠道泄露后被直接访问。
六、HTTPS加上WAF,就能保证网站绝对安全吗?
答案是否定的。
HTTPS负责保护传输过程,WAF负责检测和控制可识别的应用层请求,两者解决的问题不同。
对于身份认证缺陷、复杂业务逻辑漏洞及部分加密或非HTTP攻击路径,单纯依靠WAF并不能提供完整保护。
更合理的安全架构应当是:
HTTPS加密传输 + CDN边缘防护 + DDoS/CC防护 + 语义WAF + 源站访问控制 + 应用安全修复。
同时,网站应及时更新存在漏洞的软件组件、限制不必要的访问权限,并持续分析安全日志。
七、总结
HTTP决定网站如何交换数据,HTTPS保障通信过程的机密性、完整性与服务器身份验证,而CDN和WAF进一步增强网站的访问性能与应用层安全防护。
对于企业网站而言,真正有效的Web安全不是简单安装一张SSL证书,而是建立从用户访问、边缘节点到源站应用的多层防护体系。
🔒 蓝易云高防CDN通过加速与安全能力协同,为网站构建更加完整的HTTP/HTTPS访问防护链路,在提升访问体验的同时,降低网络攻击对业务连续性的影响。