蓝易云CDN:Web前端安全实战:从XSS到供应链攻击的全面防护


蓝易云CDN:Web前端安全实战:从XSS到供应链攻击的全面防护
随着Web应用逐渐向前后端分离、组件化和云端部署发展,前端安全已不再局限于简单的脚本注入。JavaScript依赖库、第三方资源、浏览器权限以及构建发布流程,都可能成为安全风险的来源。
对于企业网站而言,前端安全不仅关系到页面能否正常访问,更直接影响用户账号、业务数据和交易安全。
一、XSS攻击:Web前端最典型的安全风险
XSS(跨站脚本攻击)是指不可信数据被浏览器当作可执行代码处理,进而影响页面正常行为。
常见的XSS主要分为三种类型:
1. 反射型XSS
恶意内容通过URL参数等方式进入服务器响应,并在页面中被不安全地执行。
2. 存储型XSS
恶意内容被保存到数据库或其他持久化存储中,当其他用户访问相关页面时,可能触发脚本执行。
3. DOM型XSS
前端JavaScript直接处理不可信数据,并将其写入危险的DOM接口,即使服务器没有返回恶意HTML,也可能产生安全问题。
🛡️ 防护重点: 根据HTML、JavaScript、URL等不同输出场景进行正确编码;普通文本优先使用textContent,避免将不可信内容直接写入innerHTML。富文本内容应使用可靠且持续维护的HTML净化组件。
二、CSRF与点击劫持:容易忽视的浏览器安全问题
CSRF(跨站请求伪造)利用浏览器自动携带身份凭证等机制,诱导已登录用户发起非预期操作。
对于修改密码、变更账户资料及资金相关操作,网站应部署CSRF Token校验,并结合Origin验证和Cookie的SameSite属性降低风险。
点击劫持则可能通过透明页面或嵌入式框架,诱导用户点击原本不打算操作的按钮。
建议使用CSP中的frame-ancestors限制页面被其他网站嵌入。
同时,为会话Cookie合理配置Secure、HttpOnly和SameSite属性,降低部分凭证泄露与跨站请求风险。
三、CSP与Trusted Types:建立浏览器执行边界
🔐 Content Security Policy(CSP)是现代Web前端的重要安全控制机制。
网站可以通过CSP限制脚本、样式及其他资源的加载来源,并针对脚本使用Nonce或Hash建立更严格的执行规则。
对于DOM型XSS风险,还可以结合Trusted Types,约束危险DOM接口接收的数据类型,减少不可信字符串被直接解释为HTML或脚本的机会。
部署时需要注意:
- 避免使用过于宽松的脚本执行策略。
- 先通过报告模式检查业务兼容性。
- 对第三方组件和动态脚本进行专项测试。
- 逐步启用正式限制,避免影响正常业务。
CSP属于纵深防御措施,不能替代程序自身的安全编码。
四、前端供应链攻击:第三方组件也可能成为入口
现代网站通常依赖React、Vue、npm软件包、统计脚本及各类前端组件。
这些依赖提高了开发效率,也使安全边界延伸到了第三方代码和构建流程。
例如,某个依赖包发布了被篡改的版本,开发人员在更新组件时引入异常代码,最终可能将风险带入正式环境。
供应链攻击不一定需要直接入侵网站服务器,也可能利用依赖管理、构建工具或第三方资源加载环节。
建议建立以下防护机制:
- 固定并提交依赖锁文件,确保构建版本可追溯。
- 定期扫描依赖漏洞,核查直接依赖和传递依赖。
- 建立软件物料清单(SBOM),记录实际使用的组件。
- 对重要依赖升级实施代码审查和测试。
- 对适用的静态第三方资源使用子资源完整性校验(SRI)。
- 限制CI/CD构建凭证权限,验证构建产物来源。
尤其需要注意,HTTPS只能保护传输过程,不能保证第三方JavaScript代码本身安全。
五、蓝易云CDN如何增强Web前端安全?🛡️
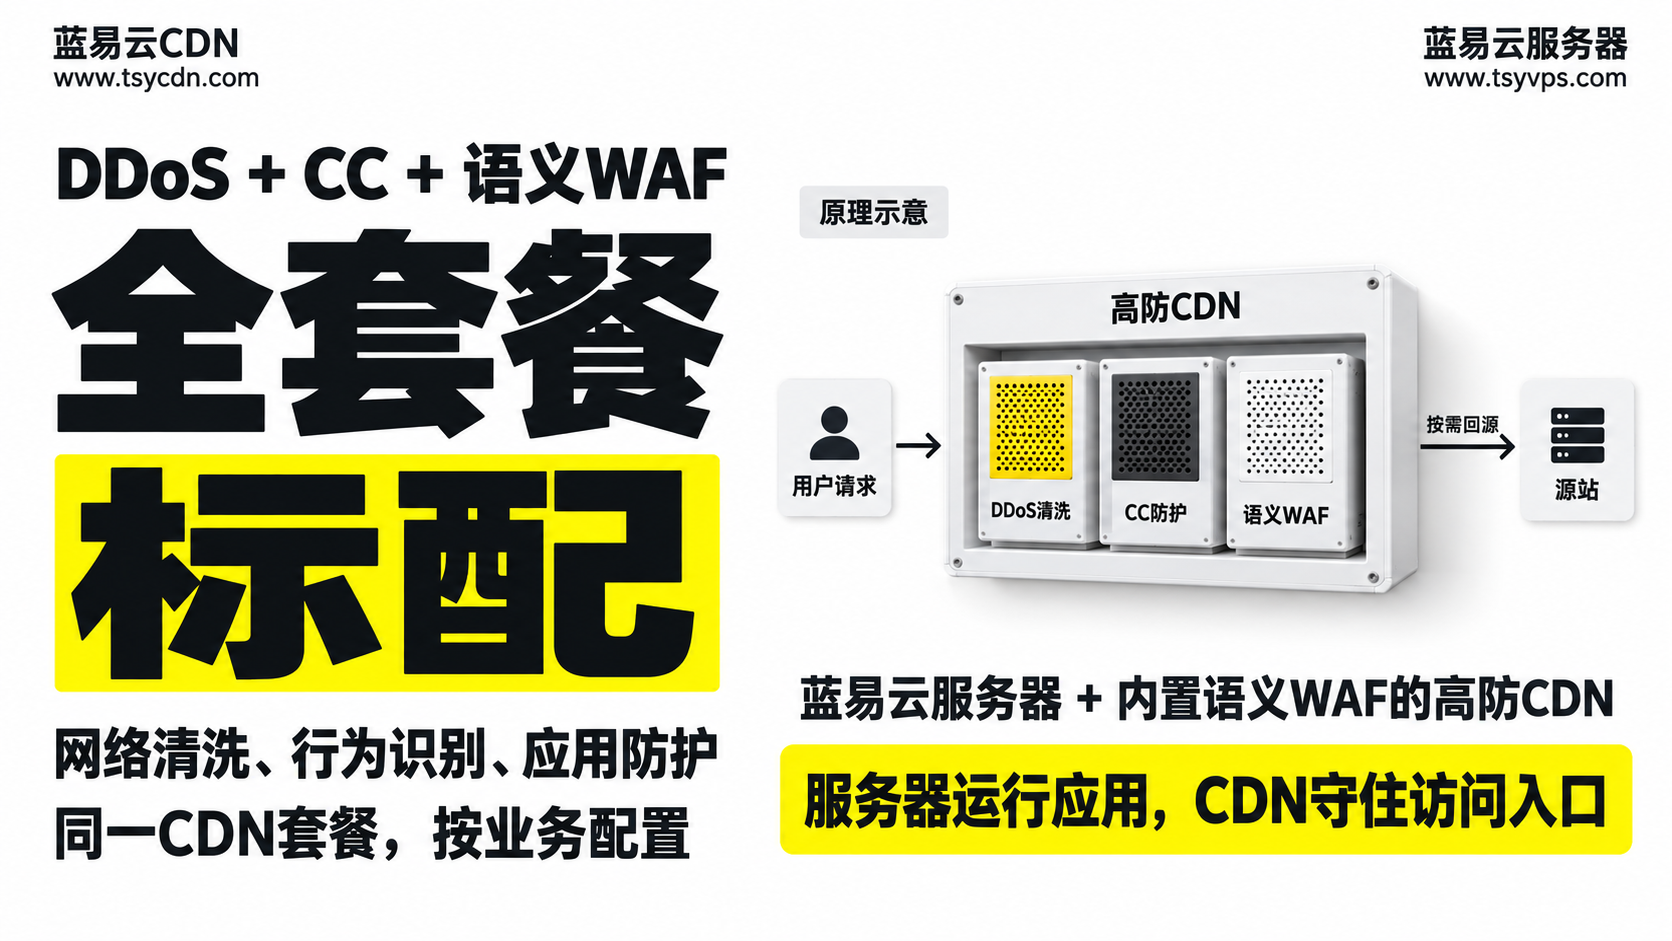
在网站整体防护架构中,蓝易云高防CDN能够提供应用层入口防护与网络流量防护能力。
语义WAF防护: 对HTTP请求参数、请求头及请求体进行检测,结合语义上下文分析识别可疑XSS载荷和其他Web攻击特征。
CC攻击防护: 结合访问频率控制与请求行为识别,降低异常高频访问对业务资源的影响。
DDoS防护: 在网络层面缓解异常流量对网站可用性的冲击。
HTTPS与缓存加速: 通过TLS加密保护客户端到CDN节点的传输,并利用缓存减少源站请求压力。
需要明确的是,WAF可以拦截部分恶意HTTP请求,但无法全面识别浏览器内部产生的DOM型XSS,也不能保证第三方依赖不存在恶意代码。
因此,CDN防护必须与前端安全开发、依赖审计及源站安全措施协同使用。
六、企业网站应该如何落地前端安全?
建议按照以下顺序实施:
第一阶段:修复代码风险。 排查XSS危险接口、检查输出编码,并完善身份验证与敏感操作保护。
第二阶段:加固浏览器策略。 合理配置CSP、Trusted Types、Cookie安全属性及页面嵌入限制。
第三阶段:治理软件供应链。 建立依赖清单、版本锁定、漏洞扫描和发布审核机制。
第四阶段:部署边缘安全防护。 通过CDN、WAF及CC防护过滤异常请求,同时限制源站直接访问。
第五阶段:持续验证。 定期进行安全测试、依赖更新检查与业务回归测试,确保防护措施真正生效。
七、总结
Web前端安全已经从传统XSS防护,发展为覆盖浏览器执行环境、第三方依赖、构建流程和网络访问链路的综合安全工程。
真正可靠的防护体系,不是依赖单一安全产品,而是将安全编码、供应链治理、浏览器安全策略与边缘防护结合起来。
🔒 蓝易云高防CDN通过DDoS防护、CC防护、语义WAF与HTTPS安全接入,为企业网站提供多层次的访问防护能力,配合前端安全治理,共同降低Web应用面临的安全风险。