蓝易云CDN:如何通过部署 Web 应用防火墙 WAF 拦截常见的 SQL 注入攻击实战


蓝易云CDN:如何通过部署Web应用防火墙WAF拦截常见的SQL注入攻击实战
SQL注入(SQL Injection)是Web应用中较为常见的安全漏洞之一。攻击者可能通过URL参数、表单输入或API请求,将特定SQL语句片段传递给存在缺陷的应用程序,干扰数据库查询逻辑,严重时可能造成敏感信息泄露、数据篡改等问题。
部署Web应用防火墙(WAF),能够在恶意请求到达源站之前进行识别和拦截,是降低SQL注入攻击风险的重要防护措施。
蓝易云安全CDN通过规则引擎、语义WAF及已知漏洞防护等能力,为网站提供多层次应用安全防护。🛡️
一、SQL注入攻击是如何发生的?
SQL注入通常发生在应用程序直接将用户提交的数据拼接到SQL语句中,且缺少安全处理的情况下。
例如,某网站通过以下参数查询商品信息:
/product?id=1001
如果程序直接将id参数拼接到数据库查询语句,攻击者就可能通过修改参数内容,改变原本的SQL查询逻辑。
常见SQL注入类型包括:
- 联合查询注入: 利用不安全的查询逻辑尝试获取额外数据。
- 布尔盲注: 通过响应差异推断数据库中的信息。
- 时间盲注: 利用数据库操作引起的响应时间变化进行判断。
- 报错注入: 利用数据库错误信息推测查询结构。
需要强调,SQL注入漏洞的根本原因在于应用程序未安全处理数据库查询,而不是请求中出现SQL关键词。
二、蓝易云WAF如何识别SQL注入?
蓝易云WAF部署在CDN边缘防护节点,能够对经过节点的HTTP/HTTPS请求进行安全检查。
其防护流程主要分为四个阶段。
第一阶段:请求解析
提取URI、查询参数、Header、Cookie及请求体中的相关内容,识别需要检查的数据。
第二阶段:规则匹配
根据已知SQL注入特征,对可疑SQL操作符、异常参数组合及其他攻击特征进行检测。
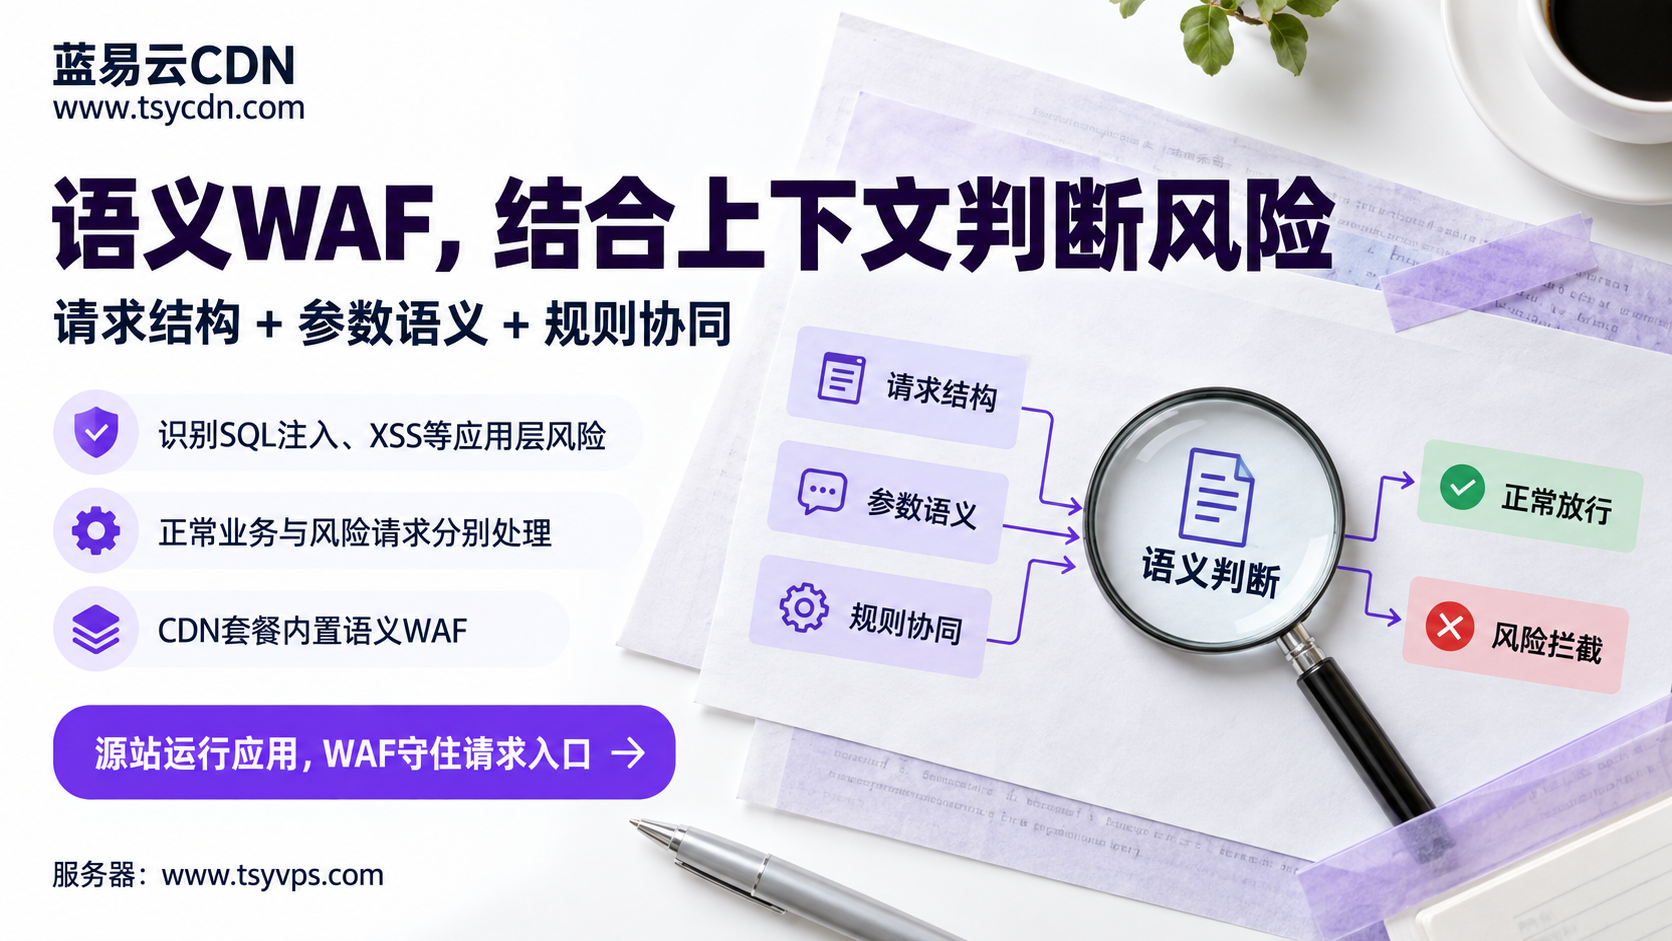
第三阶段:语义分析
结合请求方法、参数结构及上下文,辅助判断请求是否具有SQL注入攻击特征,减少单纯依靠关键词判断造成的误报。
第四阶段:执行防护
当请求命中相应拦截策略时,WAF可以返回HTTP 403状态码,并记录检测结果。正常请求则继续进入CDN缓存或回源处理流程。
三、实战案例:使用蓝易云WAF防御SQL注入 ⚙️
假设某企业网站存在商品查询接口,需要保护查询参数不受SQL注入攻击影响。
第一步:将网站接入蓝易云CDN
在蓝易云控制台添加网站域名,配置源站IP、回源协议及SSL证书。
随后根据平台提供的CNAME地址修改域名解析,确保网站请求经过CDN防护节点。
同时建议配置源站访问限制,防止外部请求绕过CDN直接访问服务器。
第二步:配置SQL注入检测策略
进入网站对应的WAF防护配置,启用SQL注入相关规则库及语义检测能力。
建议重点检查:
- URL查询参数中的可疑SQL语法结构。
- POST表单及JSON请求体中的异常输入。
- 编码处理后的可疑攻击特征。
- 与正常业务参数格式不符的请求内容。
对于刚接入防护的网站,应先观察检测日志,确认规则不会影响正常业务后,再逐步启用拦截。
第三步:开展授权安全测试
在自有或明确授权的测试环境中,对商品查询接口发送正常请求及无破坏性的SQL注入特征测试请求。
例如,正常请求:
/product?id=1001
再使用包含SQL条件表达式的测试参数,检查WAF是否记录相应检测事件。
如果请求被WAF拦截,应核实HTTP响应、命中规则和拦截日志。
注意:HTTP 403并不一定代表SQL注入被成功识别,HTTP 200也不必然代表WAF失效。 必须结合实际拦截原因、应用响应及数据库行为判断。
第四步:优化误报处理
如果正常业务中的搜索内容、技术文章或代码片段触发了SQL注入规则,应根据日志分析具体原因。
建议优先对特定路径、参数或规则配置精确例外,而不是直接关闭全部SQL注入防护。
四、如何进一步提高SQL注入防护效果?
1. 使用参数化查询
应用程序应使用预编译语句和参数绑定,避免直接拼接用户输入。这是从根本上预防SQL注入的关键措施。
2. 严格校验输入类型
例如,商品ID应符合预期的数据类型与取值范围;排序字段应采用预定义的允许值,而不是直接接受任意SQL片段。
3. 限制数据库账户权限
网站数据库账户应遵循最小权限原则,避免普通业务账户拥有不必要的管理权限。
4. 持续分析WAF日志
定期检查SQL注入规则命中情况、误报记录及异常请求来源,根据业务变化调整检测策略。
五、总结
SQL注入防护不能只依赖关键词过滤,也不能简单地认为开启WAF就能彻底消除应用漏洞。
🔐 蓝易云安全CDN通过规则引擎、语义WAF、已知漏洞防护及访问行为分析,帮助网站在边缘节点识别并拦截符合防护规则的可疑SQL注入请求。
对于企业网站、电商平台和API服务,建议采用“WAF边缘防护+参数化查询+输入校验+数据库最小权限”的组合方案。
将攻击拦截与源站代码安全相结合,才能更有效地降低SQL注入风险,保障网站数据安全与业务稳定运行。

