蓝易云CDN:Web应用程序防火墙(WAF)


蓝易云CDN:Web应用程序防火墙(WAF)详解 🛡️
网站接入CDN后,访问速度上去了,但安全问题并不会自动消失。SQL注入、跨站脚本、恶意扫描、CC攻击这类针对应用层的威胁,依然会顺着正常的HTTP请求找上门。蓝易云CDN结合Web应用程序防火墙(WAF),就是为了让加速和防护在同一条链路上完成。
一、WAF到底防什么?🔍
传统防火墙主要看IP和端口,管的是"谁能进门"。WAF工作在应用层,专门检查HTTP/HTTPS请求的内容,判断"进门的人想干什么"。常见的防护对象包括:
- SQL注入:攻击者在参数里拼接数据库语句,试图读取或篡改数据;
- XSS跨站脚本:往页面植入恶意脚本,盗取访客Cookie或会话;
- Webshell上传:借助上传漏洞把后门文件放到服务器上;
- 命令执行与文件包含:利用程序缺陷在服务器上执行系统命令;
- CC攻击与恶意爬虫:用大量看似正常的请求拖垮业务或批量抓取数据;
- 敏感文件探测:扫描备份文件、配置文件、后台路径等。
这些攻击的共同点是"长得像正常访问",只有深入解析请求内容才能识别出来。
二、CDN与WAF结合的工作方式 ⚙️
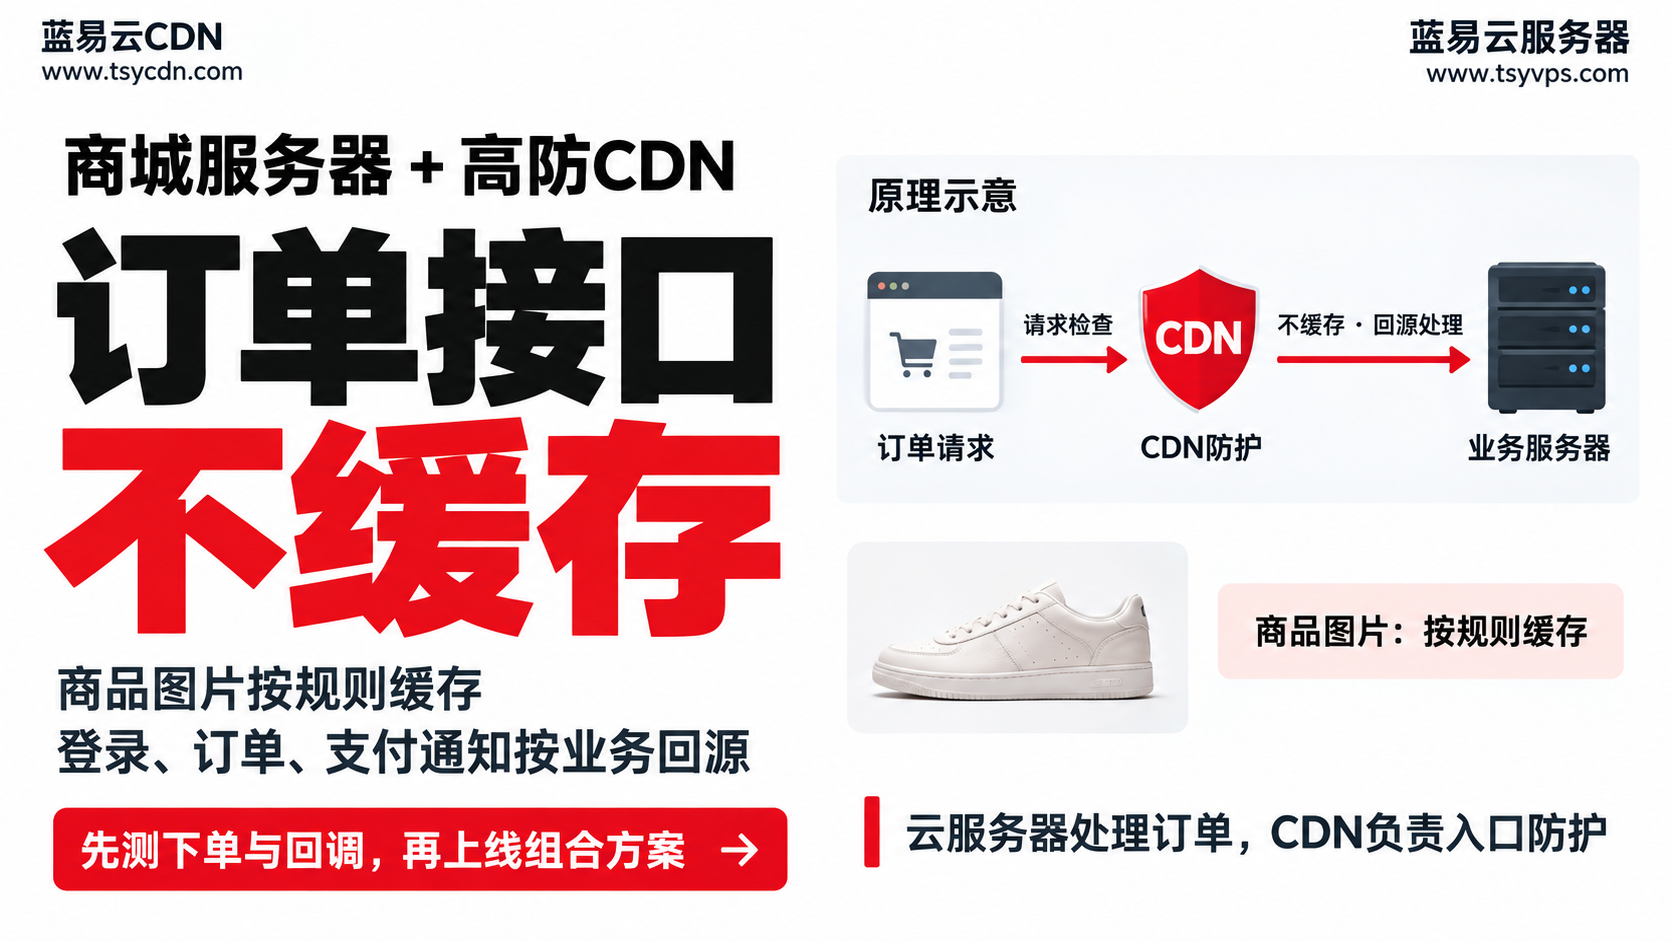
接入流程的核心是 CNAME解析。域名解析指向CDN后,访客请求会先到达边缘节点,在节点上完成WAF规则检测,合规请求再回源或直接返回缓存内容,恶意请求则在节点层面被拦截。
这种架构带来几个实际好处:
- 源站IP被隐藏,攻击者难以绕过防护直接打源站;
- 攻击流量在边缘被消化,源站服务器压力明显减轻;
- 无需在服务器上安装软件,对现有程序和框架零改动;
- 加速与防护一次配置,运维成本更低。
三、实际配置时要注意的要点 📌
1. 源站只放行CDN回源IP
这一步经常被忽略。如果源站对全网开放,攻击者一旦查到真实IP,WAF就形同虚设。建议在服务器安全组或防火墙上只允许回源节点访问。
2. 先观察,再拦截
刚开启WAF时,建议先用观察(仅记录)模式跑一段时间,查看日志里有没有误报。像富文本编辑器提交HTML代码、接口传输特殊字符等场景,很容易被规则误判。确认无误后再切换为拦截模式。
3. 合理设置白名单
后台管理地址、内部调用接口、第三方回调地址等,可以按路径或IP加白,避免影响正常业务。
4. CC防护阈值要贴合业务
阈值设得太低会误伤真实用户,太高又起不到作用。可以参考日常访问峰值,留出一定余量再设定。
5. HTTPS证书同步配置
全站HTTPS的网站,需要把证书部署到CDN上,WAF才能解密并检测加密流量。
四、哪些网站更需要WAF?💡
- 电商、会员、支付类网站,涉及用户数据和交易;
- 使用开源CMS(如WordPress、织梦等)的网站,公开漏洞多,常被批量扫描;
- 有登录、注册、评论、上传功能的站点;
- 曾经遭遇过刷流量、爬虫抓取或被挂马的网站。
五、需要理性看待的地方 ⚠️
WAF是一道重要防线,但不是万能的。程序本身的逻辑漏洞、弱口令、未及时更新的组件,仍然需要从代码和运维层面去解决。比较稳妥的做法是:WAF挡住外部通用攻击,程序自身做好输入校验和权限控制,服务器定期打补丁和备份,三者配合才算完整。
另外,不同套餐支持的防护规则、自定义策略数量、CC防护能力可能存在差异,具体功能和计费方式建议以蓝易云官方控制台和客服说明为准,选购前确认清楚自己的业务需求再决定。
总结一句话:CDN解决"快",WAF解决"稳"。把两者放在一起用,网站既能扛住访问高峰,也能挡住大部分应用层攻击,这对任何需要长期稳定运营的网站来说,都是一笔划算的投入 ✅

