蓝易云CDN:网站安全防护指南:应对DDoS、CC、XSS、ARP攻击的实战策略


蓝易云CDN:网站安全防护指南:应对DDoS、CC、XSS、ARP攻击的实战策略
网站安全不仅关系到数据保护,更直接影响业务连续性。无论是企业官网、电商平台,还是WordPress网站,都可能遭遇流量攻击、恶意请求和漏洞利用。
DDoS、CC、XSS、ARP是四类常见的安全威胁,但它们的攻击原理不同,防护方式也不能一概而论。
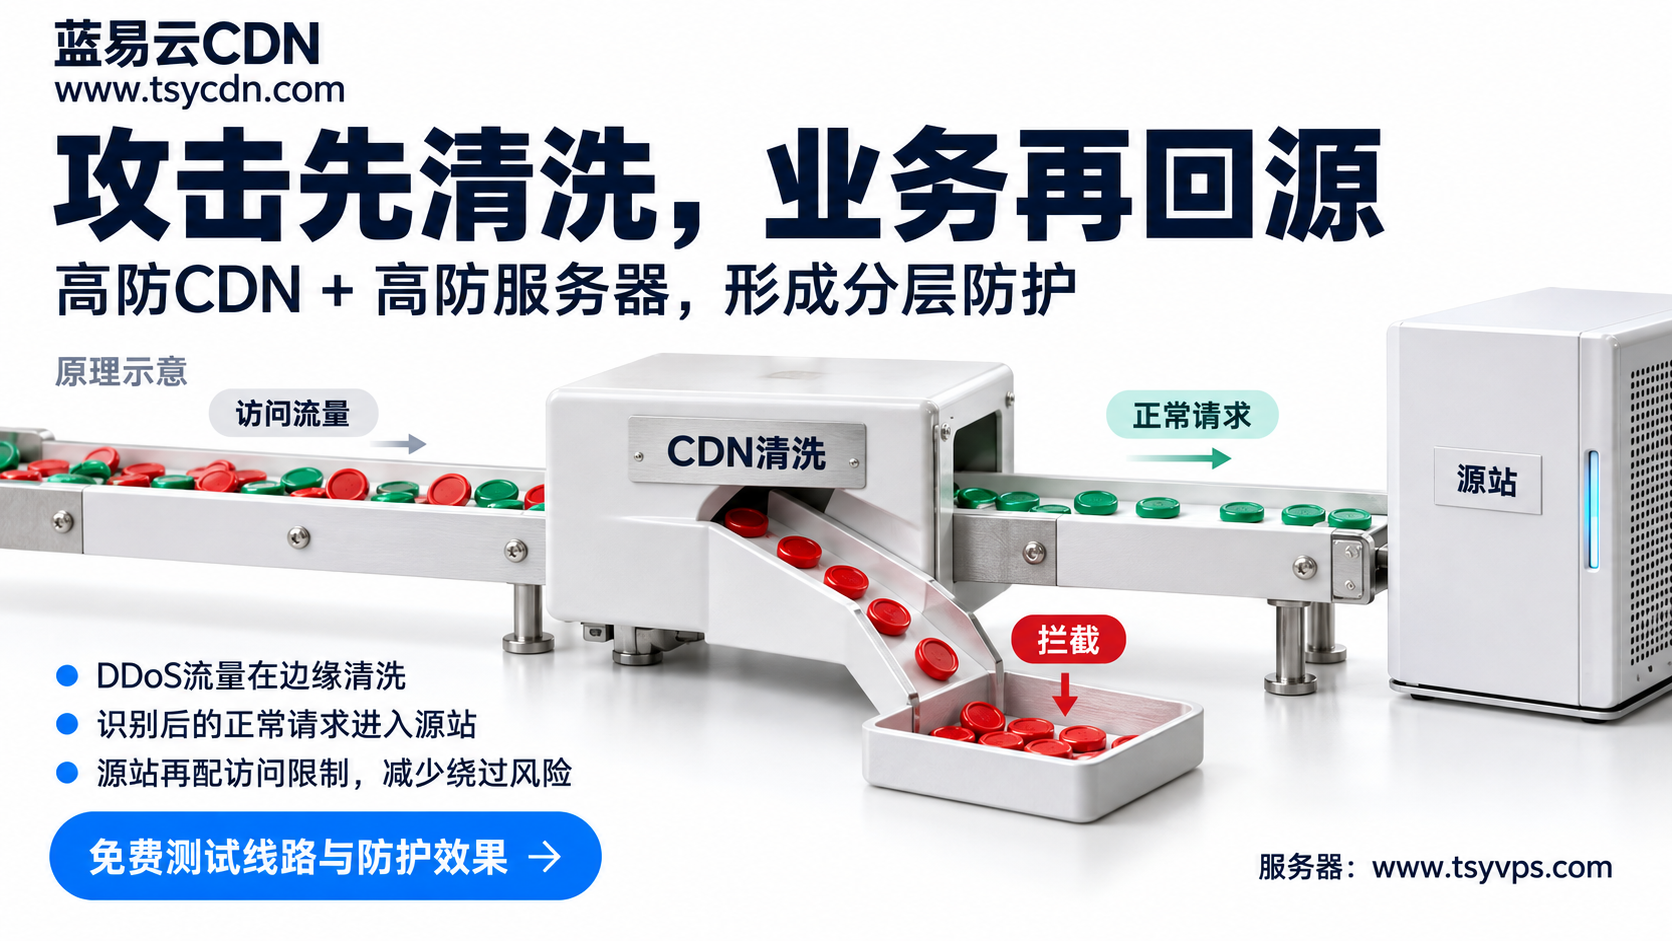
一、DDoS攻击:大量恶意流量导致网站瘫痪
DDoS(分布式拒绝服务)攻击通常利用大量受控设备同时向目标发送网络流量,消耗服务器带宽、连接资源或处理能力。
常见表现:
- 网站突然无法访问,连接超时。
- 服务器入站流量异常增长。
- 网络延迟明显升高,正常用户访问失败。
🛡️ 防护策略:
部署具备DDoS清洗能力的高防CDN,将网站流量引入防护节点,通过流量识别、异常过滤和分布式承载,降低攻击对源站的影响。
蓝易云高防CDN支持DDoS防护与网站加速,能够在边缘节点处理恶意流量。
同时,应限制源站只接受可信CDN节点回源,避免攻击者绕过CDN直接访问服务器。对于非HTTP业务,还需要结合运营商或上游网络防护。
二、CC攻击:请求量不一定大,却能拖垮网站
CC攻击主要针对HTTP、HTTPS应用层。
攻击者可能不断访问登录接口、搜索页面、动态查询接口等资源,让服务器持续执行高成本操作,造成CPU占用升高、数据库连接耗尽或接口响应缓慢。
与传统流量型DDoS不同,CC攻击不一定需要很大带宽。
实战防护建议:
- 针对登录、搜索及动态接口设置独立访问频率限制。
- 结合IP、Cookie、会话行为及TLS客户端指纹识别异常请求。
- 对可疑访问启用JavaScript验证、人机验证或渐进式限制。
- 对适合缓存的页面启用CDN缓存,减少源站请求。
- 通过访问日志分析异常路径、响应状态及请求频率。
蓝易云CDN支持智能CC防护,并结合JA4指纹等信号辅助识别异常客户端。
需要注意,不能简单地将高频访问全部认定为攻击。正常API调用、搜索引擎抓取也可能出现短时间高并发,应根据业务特征调整阈值。
三、XSS攻击:恶意脚本可能窃取用户数据
XSS(跨站脚本攻击)通常发生在网站将不可信数据直接输出到网页时,导致浏览器把原本应该显示的文本当作脚本执行。
常见风险包括用户会话被冒用、网页内容遭到篡改,以及敏感信息泄露。
🔐 防护重点:
- 对用户输入进行格式校验,对输出内容按HTML、属性、JavaScript等不同上下文进行正确编码。
- 富文本编辑器使用经过维护的HTML净化组件。
- 配置内容安全策略(CSP),限制未经授权的脚本执行。
- 为会话Cookie配置适当的HttpOnly、Secure和SameSite属性。
- 定期修复网站程序、插件和前端依赖中的安全漏洞。
蓝易云CDN的语义WAF可对HTTP请求进行分析,识别并拦截部分具有XSS攻击特征的恶意请求。
但必须明确:WAF不能替代代码层面的安全修复。特别是完全发生在浏览器端的DOM型XSS,单纯检查网络请求并不能保证发现漏洞。
四、ARP攻击:网络内部的地址欺骗风险
ARP攻击与前面三类威胁存在明显区别。
ARP欺骗主要发生在局域网内。攻击者通过伪造IP地址与MAC地址之间的映射关系,可能诱导设备将数据发送到错误的网络节点,从而造成通信中断或中间人攻击。
有效防护措施:
- 在支持的交换机上启用动态ARP检测(DAI)。
- 配合DHCP Snooping建立可信的IP与MAC地址绑定关系。
- 对使用静态IP的设备配置正确的ARP访问控制规则。
- 将不同业务网络划分到独立VLAN,减少攻击影响范围。
- 定期检查网关MAC地址变化及异常ARP报文。
需要特别说明,ARP属于局域网二层网络安全问题,不能依靠CDN或Web应用防火墙直接解决。
如果服务器位于云计算或托管机房,还应结合云平台提供的网络隔离能力及机房交换网络安全策略处理。
五、网站安全应该如何整体部署?
不同攻击需要不同层级的安全机制,单一防护产品无法覆盖全部风险。
| 攻击类型 | 主要目标 | 核心防护措施 |
|---|---|---|
| DDoS | 网络带宽、连接资源 | 高防CDN、流量清洗、上游防护 |
| CC | Web服务、数据库、API | 智能CC、访问限速、行为验证 |
| XSS | 浏览器、用户会话 | 安全编码、CSP、语义WAF |
| ARP | 局域网通信 | DAI、DHCP Snooping、网络隔离 |
对于面向互联网的Web网站,建议采用以下架构:
用户访问 → 蓝易云高防CDN → CC防护与语义WAF → 源站访问控制 → 网站应用与数据库
这种架构能够在请求到达源站前进行安全检查,同时通过缓存降低后端服务器的资源消耗。
实际部署时,还应开启HTTPS、定期备份业务数据、限制管理后台访问权限,并持续监控访问日志。
六、遭遇攻击后如何快速处置?
🚨 当网站出现大面积超时、异常流量或资源占用激增时,不建议立即封禁所有访问来源。
应结合CDN日志、服务器资源监控和网络流量确认异常类型,再针对性调整防护规则。
如果属于DDoS攻击,重点检查清洗状态及源站是否被绕过;如果属于CC攻击,应定位受影响接口并调整访问策略;如果发现XSS漏洞,则需要检查代码、修复漏洞并评估用户数据风险。
安全防护的目标不是拦截所有请求,而是尽量准确地识别恶意行为,让正常用户持续稳定访问。
蓝易云CDN将缓存加速、DDoS防护、智能CC防护和语义WAF结合,为网站提供一体化的边缘安全防护能力。合理配置并持续验证防护效果,才能真正降低网络攻击对业务的影响。

