蓝易云CDN:业务被恶意攻击怎么办网站经常被攻击如何解决保护服务器数据安全


网站经常遭到恶意攻击,真正需要解决的并不是“攻击来了怎么封几个IP”,而是建立一套从流量清洗、应用防护、源站隔离到数据恢复的完整安全体系。尤其是业务量较大的网站,如果只依靠服务器自身防火墙,很容易出现带宽被打满、CPU负载过高、接口被刷、源站暴露甚至业务中断等问题。
一、先判断网站遭遇的是什么攻击
不同攻击的处理方式完全不同。常见情况主要包括:
- DDoS攻击:大量流量冲击服务器或网络带宽,表现为带宽突然拉满、延迟升高甚至完全无法访问。
- CC攻击:大量HTTP/HTTPS请求持续访问登录、搜索、查询、API等高消耗接口,流量可能并不夸张,但会大量占用CPU、数据库和后端连接。
- Web漏洞攻击:针对SQL注入、XSS、文件包含、命令注入等应用层漏洞进行探测或利用。
- 恶意爬虫和接口滥用:持续抓取页面、调用API或者批量请求动态资源,长期消耗服务器资源。
因此,网站出现访问变慢时,不应只看服务器CPU,还需要同时检查带宽、QPS、状态码、访问路径、来源IP、请求频率以及回源情况。当前DDoS防护实践也强调,应从网络流量、应用性能、资源利用率等多个维度判断异常,而不是依赖单一指标。
二、把攻击流量挡在源站之外 🛡️
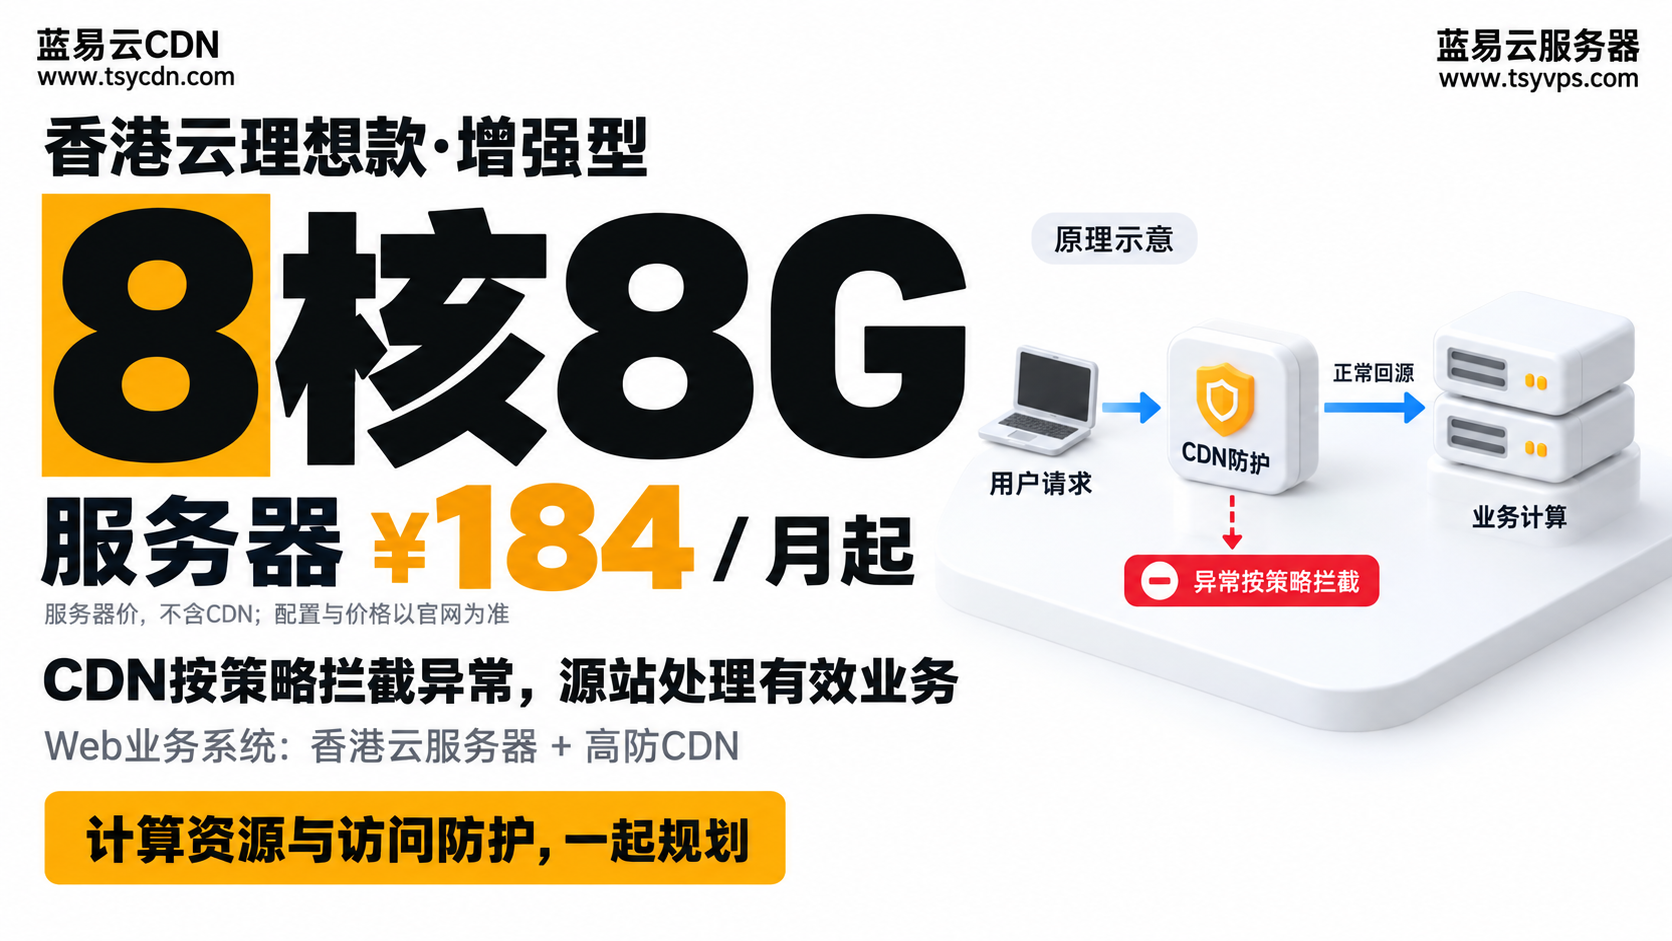
经常遭受攻击的网站,更适合在服务器前部署高防CDN,让用户访问先进入CDN节点,再由节点回源。
蓝易云CDN可以通过高防节点承担外部访问流量,并结合CC防护、访问频率控制、黑白名单以及Web应用防火墙,对异常请求进行识别和拦截。这样即使攻击持续发生,也尽量避免大量恶意连接直接进入源服务器。
对于API、登录、搜索、注册、查询等接口,还应该根据业务特点设置独立的访问频率。例如同一IP短时间大量访问某个高消耗接口,可以触发限速、人机验证或临时封禁。对于API业务,仅统计总请求量通常还不够,还需要控制单个客户端能够消耗的计算、连接和后端资源。
三、源站IP必须做好隐藏和访问控制
很多网站已经接入CDN,但攻击者仍然能够绕过CDN直接攻击源站,核心原因通常是真实服务器IP仍然暴露在公网。
建议源站防火墙只允许CDN回源节点访问80、443等业务端口,SSH、数据库、Redis、管理后台等端口则限制固定管理IP访问。同时关闭不必要的公网端口,避免历史DNS记录、测试域名或其他业务泄露源站地址。
如果条件允许,还应将Web服务器、数据库、缓存和后台管理系统进行网络隔离。这样即使某个Web业务出现安全问题,也不容易直接影响整个服务器环境。
四、WAF不能只靠固定规则
传统规则可以处理大量已知攻击,但现在网站请求越来越复杂,只靠关键词匹配容易出现漏拦截或误拦截。
蓝易云CDN的语义WAF可以结合URI、请求方法、Header、参数结构、Payload、攻击特征以及TLS指纹等信息综合判断请求行为,用于识别SQL注入、XSS、命令注入、文件包含、SSTI等常见Web攻击。
对于正常业务流量较大的网站,更合理的方式是先观察日志,再根据真实请求调整策略,而不是直接使用极端严格的规则“一刀切”。
五、服务器数据安全不能依赖CDN
CDN主要解决的是访问层和网络层防护问题,数据安全仍然需要服务器自身承担。
数据库、网站程序、配置文件和重要业务数据都应该建立定期备份机制,并至少保留一份与生产环境隔离的备份。同时必须定期进行恢复测试,因为“存在备份文件”和“能够真正恢复业务”是两回事。2026年的最新NIST安全实践仍然特别强调:备份不仅需要定期创建,还需要定期验证和进行恢复演练。
六、网站经常被攻击,正确思路是建立纵深防护
真正稳定的网站安全体系应该形成:
高防CDN → DDoS清洗 → CC频率控制 → WAF检测 → 源站访问控制 → 主机安全 → 数据备份 → 日志监控 → 应急恢复
攻击无法完全消失,但可以让攻击从“导致业务中断”,变成“安全系统中的普通异常流量”。
对于经常遭遇DDoS、CC、接口恶意请求或Web攻击的网站,蓝易云CDN可以通过高防节点、CC策略、语义WAF、JA4指纹识别、路径级防护以及访问日志分析等能力,把防护尽可能前置到边缘节点。🔐
网站安全真正追求的并不是“永远没人攻击”,而是攻击发生以后,业务还能正常运行,源站不被直接冲击,重要数据仍然安全,并且能够快速定位和处理异常。

