蓝易云CDN:云WAF首选蓝易云,全方位防护云内云外网站安全!


蓝易云CDN:云WAF首选蓝易云,全方位防护云内云外网站安全
随着企业官网、API接口、商城、管理后台及移动端业务不断向公网开放,仅依靠服务器防火墙已经很难覆盖复杂的Web应用层风险。SQL注入、XSS、命令注入、文件包含、漏洞扫描、CC攻击以及异常自动化请求,都可能直接影响业务稳定性。
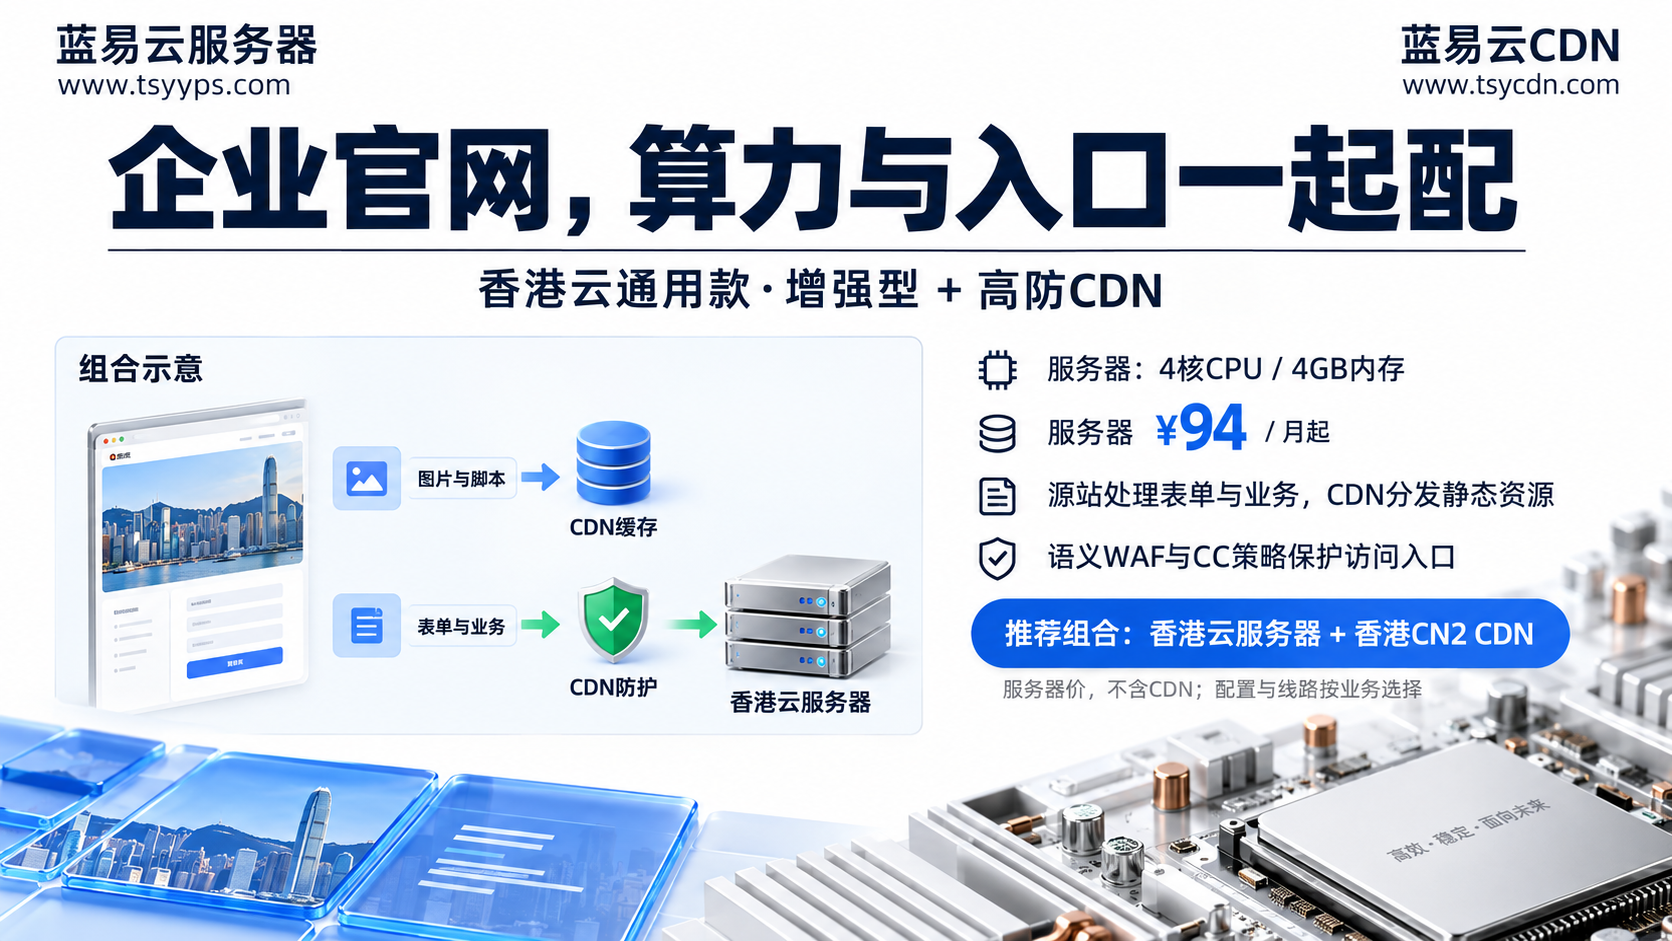
蓝易云CDN将高防CDN、语义WAF、CC防护、JA4 TLS指纹识别进行协同,通过边缘节点在请求进入源站之前完成流量分析和安全检测,让网站加速与应用安全在同一入口完成。🛡️
云WAF为什么适合企业网站?
传统本地WAF通常需要自行部署设备或服务器,还要持续维护规则、带宽和安全策略。云WAF采用反向代理方式接入后,企业无需改变原有程序架构,源站无论部署在云服务器、独立服务器还是不同云平台,都可以通过统一入口接受保护。
典型访问链路为:
用户 → 蓝易云CDN边缘节点 → DDoS/CC防护 → 语义WAF检测 → 正常请求回源
这样能够把大量异常请求提前处理,减少攻击流量、漏洞扫描和恶意请求直接接触源站。正确配置回源访问控制后,还可以进一步减少真实源站IP暴露带来的风险。🔐
语义WAF不只是简单匹配规则
传统WAF较依赖固定特征和关键词,而复杂攻击经常会通过编码、参数变形、Payload变化等方式绕过简单规则。
蓝易云语义WAF可以结合Host、URI、Header、请求方法、参数结构、Payload语义、CVE漏洞特征以及JA4指纹进行综合判断,并与规则库协同工作。
针对SQL注入、XSS、命令注入、文件包含、SSTI、反序列化等常见Web风险,可以从请求内容和攻击意图两个层面进行识别,使防护更加贴近真实业务环境。
防护不能只看“拦得多”
企业使用WAF还必须关注误报。如果安全策略过于激进,把登录、下单、支付通知、上传接口等正常业务一起拦截,即使攻击拦截数量很高,也会直接影响运营。
蓝易云公开WAF测试覆盖33,877次请求,当前公开结果显示整体准确率为99.70%,恶意样本检出率为86.32%,正常请求误报率为0.03%。这些数据属于公开样本测试结果,实际网站仍应根据自身接口和业务流程进行复测,不能简单理解为所有环境都会得到完全相同的结果。
对于正常业务出现误判的情况,蓝易云WAF支持误报链接快速加白,便于企业在安全与业务连续性之间进行调整。⚡
从网络层到应用层形成多层防护
WAF主要解决Web应用层风险,但企业网站面对的攻击往往不止一种。
蓝易云CDN通过DDoS流量防护、CC防护、语义WAF、JA4指纹识别、源站隐藏及访问控制形成多层防护体系。网络层负责处理大流量异常,应用层负责识别恶意请求,两者配合才能避免只部署WAF却仍被线路攻击影响的问题。
对于企业官网、商城、API平台、APP接口以及经常遭遇DDoS、CC和Web攻击的业务来说,云WAF真正的价值并不是单纯增加一道防火墙,而是把安全能力部署到业务入口。
蓝易云CDN通过边缘高防与语义WAF联动,在正常用户访问源站之前先完成流量清洗、请求识别和安全判断,让加速、防护与Web应用安全形成一套完整的企业级防护体系。 🚀

