蓝易云CDN:高防CDN是什么?如何保护网站免受DDoS攻击?


蓝易云CDN:高防CDN是什么?如何保护网站免受DDoS攻击?
随着互联网业务不断发展,网站面临的网络攻击也越来越复杂。尤其是企业官网、电商平台、游戏平台以及在线业务系统,一旦遭遇大规模DDoS攻击,就可能出现网站打不开、访问延迟增加、服务器带宽耗尽,甚至业务完全中断等问题。
高防CDN正是解决这类问题的重要技术方案。那么,高防CDN究竟是什么?它又是如何保护网站免受DDoS攻击的?
一、什么是高防CDN?
高防CDN是一种将内容分发网络与网络安全防护能力相结合的服务。它不仅能够通过边缘节点缓存和分发网站内容,提高用户访问速度,还可以在用户与真实服务器之间建立安全防护层,对异常流量进行识别、过滤和清洗。
普通CDN主要关注内容分发与访问加速,而高防CDN在此基础上增加了DDoS防护、CC攻击防护及应用层安全检测等能力。
简单来说,用户访问网站时,请求首先到达CDN边缘节点,由前端防护系统进行检测,确认请求正常后,再根据缓存策略或回源配置返回内容。
这样可以避免大量恶意流量直接冲击真实服务器。
二、高防CDN如何防御DDoS攻击?
DDoS攻击的核心目的,是通过大量异常流量消耗目标网络带宽、连接资源或服务器处理能力。
高防CDN主要通过以下几个环节进行防护。
1. 网络层流量清洗
针对SYN Flood、UDP Flood、ICMP Flood等常见攻击,高防网络可以在流量入口进行协议检测、异常数据包识别和流量过滤。
恶意流量经过清洗后,正常业务流量继续传输,从而降低网络拥堵和源站资源耗尽的风险。
2. 分布式流量调度
高防CDN通过多个边缘节点承接访问请求,将流量分散到具备防护能力的网络节点。
分布式架构能够扩大流量承载范围,降低单一入口承受的压力。结合合理的路由调度,可以提高业务在攻击期间的可用性。
3. CC攻击与HTTP Flood防护
CC攻击通常模拟正常用户访问,通过大量HTTP请求持续消耗服务器资源。
针对这类攻击,需要结合请求频率、访问行为、URL路径、请求头和客户端特征进行综合判断,再通过访问频率限制、异常请求拦截和动态验证等方式降低攻击影响。
4. 应用层DDoS防护
对于HTTP Flood、慢速请求等应用层攻击,仅依靠网络带宽清洗并不够。
需要进一步分析HTTP请求特征、访问频率、连接行为及源站响应情况,识别异常请求,避免恶意访问持续消耗应用服务器资源。
网络层和应用层防护需要协同工作,才能覆盖不同类型的DDoS攻击。<Cite refs={["turn379360search0","turn379360search2","turn379360search3"]}/>
三、高防CDN如何保护真实服务器?
除了流量清洗,隐藏源站IP也是高防CDN的重要作用。
正常情况下,网站通过CNAME方式接入CDN,用户访问的是CDN提供的边缘节点,而不是直接连接真实服务器。
与此同时,源站可以配置防火墙白名单,只允许可信CDN回源节点和授权管理地址访问。
这样,即使攻击者知道网站域名,也难以直接绕过CDN攻击真实服务器。
需要注意,如果源站IP已经通过历史DNS记录、其他子域名或业务配置泄露,就必须及时处理IP暴露问题,并限制源站公网访问。
四、高防CDN能否防住所有网络攻击?
不能。
高防CDN能够显著提高网站的抗攻击能力,但并不代表可以解决所有安全问题。
例如:
- 网站程序存在未修复的高危漏洞。
- 管理后台存在弱密码或权限配置问题。
- 数据库存在不合理的公网访问权限。
- 攻击者通过未接入CDN的端口直接访问源站。
- 业务接口存在逻辑缺陷,导致正常格式的请求也能消耗大量资源。
这些问题仍然需要通过服务器加固、程序补丁、权限控制和安全审计进行处理。
此外,普通HTTP/HTTPS高防CDN也不等于所有TCP、UDP业务都受到保护。非Web协议和其他端口需要确认服务商是否提供对应的四层或网络层防护能力。
五、选择高防CDN需要关注哪些方面?
建议重点检查以下几个指标:
- DDoS清洗能力: 是否具备真实的上游网络资源和持续清洗能力。
- CC防护能力: 能否识别分布式、高频率和模拟正常访问的异常请求。
- WAF应用防火墙: 是否支持SQL注入、XSS、命令注入等常见Web攻击检测。
- 源站保护: 是否支持CNAME接入、源站IP隐藏及回源白名单。
- 线路质量: 是否具备稳定的BGP线路、合理的节点调度和回源能力。
- 业务兼容性: 是否支持HTTPS、HTTP/2、HTTP/3、WebSocket等常见协议。
不要只看宣传中的防护峰值,还应关注实际清洗效果、误拦截率、业务兼容性及攻击期间的服务稳定性。
六、蓝易云高防CDN防护方案
蓝易云安全CDN将网站加速与多层安全防护整合,提供缓存加速、DDoS防护、智能CC防护、语义WAF应用防火墙、JA4/TLS指纹识别及源站隐藏等能力。
针对不同攻击类型,通过网络流量清洗、访问行为识别、HTTP请求检测和安全策略联动进行分层防护。
其中,语义WAF重点分析HTTP请求内容及上下文特征,识别常见恶意请求;JA4/TLS指纹则作为客户端识别的辅助依据,帮助提升异常访问识别能力。
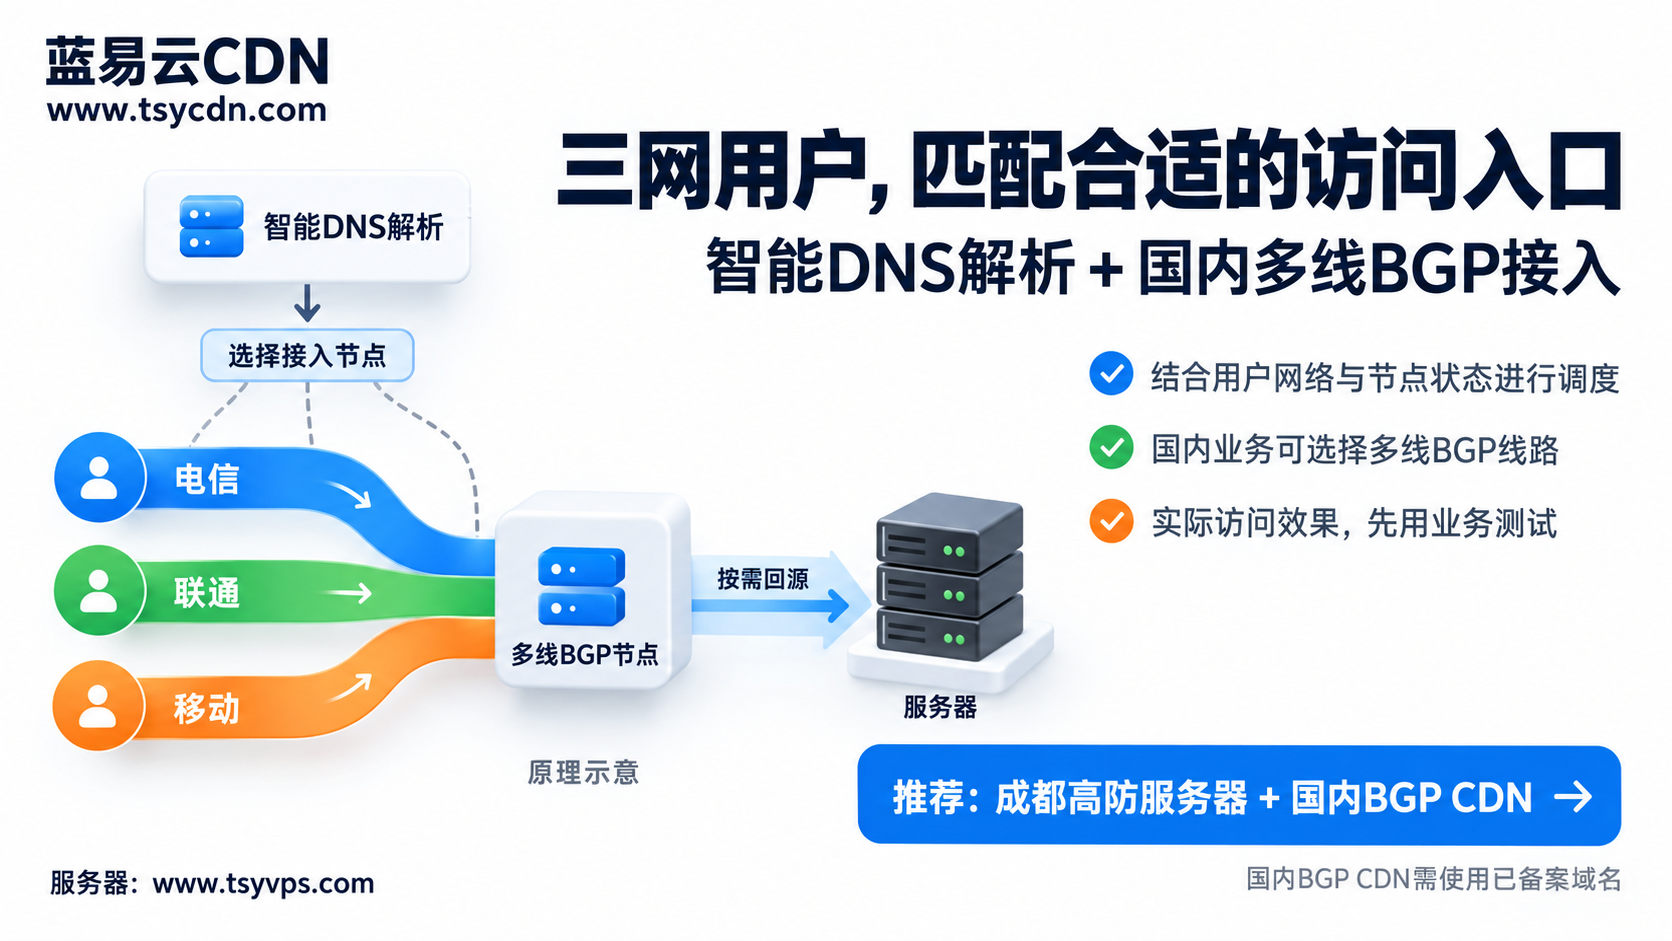
根据不同业务的访问需求,还可以选择国内BGP多线、香港高防及海外专线等网络方案。
总结:高防CDN是保护网站免受DDoS攻击的重要基础设施。它通过前置流量清洗、分布式节点调度、CC防护、WAF检测和源站隔离,降低恶意流量对真实服务器的影响。
对于长期在线的网站业务,提前部署高防CDN,比遭受攻击后再临时寻找防护方案更加稳妥。真正有效的网络安全防护,应该让攻击流量尽可能止步于业务入口,而不是让真实服务器承担所有攻击压力。