蓝易云CDN:高防CDN能保护网站安全吗?


蓝易云CDN:高防CDN能保护网站安全吗?
网站上线之后,除了服务器性能和访问速度,网络安全同样是不可忽视的问题。尤其是企业官网、电商平台、游戏平台以及各类Web业务,一旦遭遇DDoS攻击、CC攻击、恶意扫描或应用层漏洞利用,就可能出现访问缓慢、服务器资源耗尽,甚至业务中断等情况。
那么,高防CDN究竟能不能保护网站安全?答案是肯定的,但需要明确:高防CDN能够显著降低网站遭受网络攻击的风险,却不能代替服务器自身的安全维护。
一、高防CDN主要能防御哪些攻击?
高防CDN并不是简单的缓存加速工具,而是将流量调度、攻击识别、恶意请求过滤和源站保护结合起来的网络防护服务。
主要防护能力包括:
1. DDoS分布式拒绝服务攻击
攻击者通过大量异常流量冲击网站,使网络带宽或服务器连接资源耗尽。高防CDN可以在网络入口进行流量识别和清洗,过滤符合攻击特征的流量,尽可能保留正常访问请求。
2. CC攻击与HTTP Flood
CC攻击通常通过大量HTTP请求消耗服务器CPU、内存、数据库连接等资源。专业高防CDN可以结合请求频率限制、访问行为分析、IP信誉和动态防护策略,降低恶意请求对源站的影响。
3. SQL注入、XSS等Web攻击
传统流量清洗主要针对网络层和传输层攻击,而语义WAF能够进一步检查HTTP请求内容,识别SQL注入、跨站脚本、命令注入等恶意请求,在请求到达源站之前进行拦截。
4. 恶意扫描与异常访问
针对自动化扫描、异常爬虫和可疑客户端,可以结合请求特征、TLS指纹、JA4指纹及访问行为进行综合识别,减少无效流量对业务的干扰。
二、高防CDN为什么能够保护真实服务器?
隐藏源站IP是高防CDN非常重要的安全价值之一。
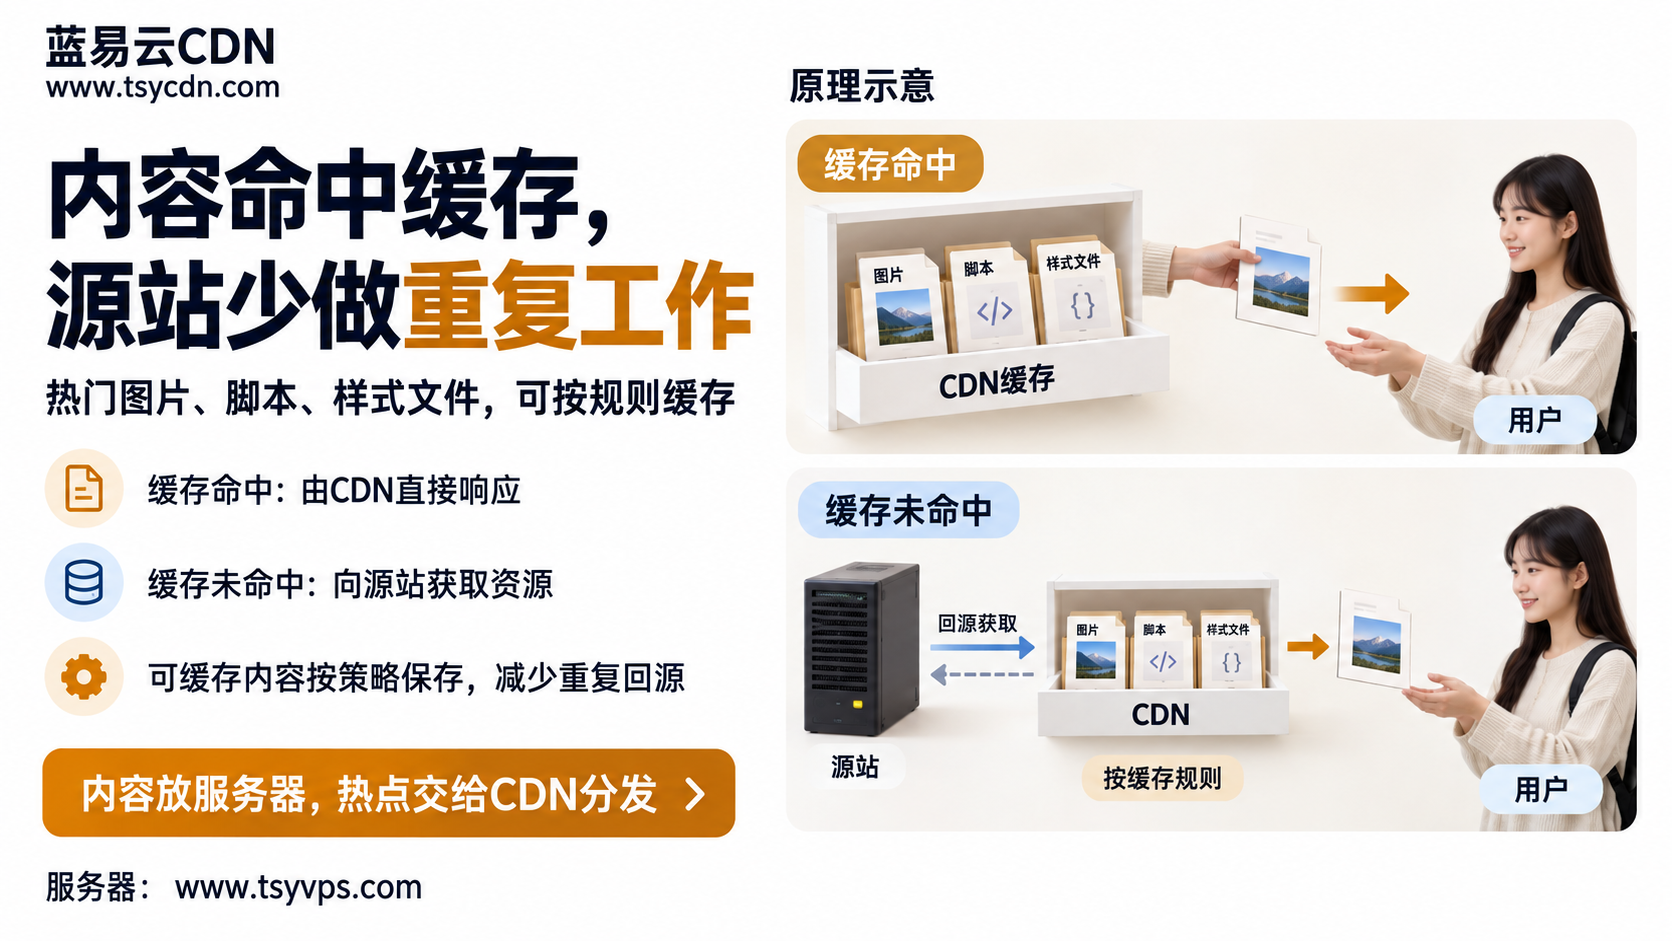
网站接入CDN之后,正常用户访问的是CDN分配的边缘节点,CDN再根据配置向真实服务器发起回源请求。
如果同时在源站防火墙中配置严格的访问白名单,只允许可信CDN节点和授权管理地址访问,就能有效降低攻击者绕过CDN直接攻击源站的风险。
需要注意,隐藏源站IP并不意味着绝对无法发现源站。如果历史DNS记录、邮件服务器、其他子域名或应用配置泄露了真实IP,攻击者仍然可能找到源站入口。
因此,接入CDN后必须同步做好源站访问控制。
三、高防CDN能不能防住所有网站攻击?
不能。
这是选择高防CDN时必须理解的一点。
高防CDN主要负责网络入口和HTTP请求层面的安全防护,但无法完全解决所有应用程序和服务器内部安全问题。
例如:
- 网站程序存在未修复的高危漏洞。
- 管理员账号密码泄露。
- 数据库权限配置不合理。
- 服务器存在恶意程序或后门。
- 业务接口本身存在逻辑缺陷。
- 攻击者通过未接入CDN的其他端口直接访问服务器。
这些问题需要结合系统补丁、程序修复、身份认证、服务器防火墙和安全审计共同解决。
高防CDN负责降低外部攻击风险,源站安全负责保障业务内部稳定,两者不能相互替代。
四、选择高防CDN应该重点关注什么?
建议从以下几个方面进行评估:
- DDoS防护能力: 了解实际清洗能力、线路承载能力以及攻击期间的服务保障。
- CC防护能力: 是否具备动态行为识别、频率控制和异常请求分析。
- WAF防护能力: 是否支持SQL注入、XSS、命令注入等常见Web攻击检测。
- 源站保护: 是否支持CNAME接入、隐藏源站IP以及源站访问白名单。
- 网络质量: 是否具备稳定的BGP线路、合理的节点调度和回源链路。
- 业务兼容性: 是否支持HTTPS、HTTP/2、HTTP/3、WebSocket等常见业务协议。
不要只看宣传中的防护峰值,更应该关注实际防护效果、误拦截率、业务兼容性和故障处理能力。
五、蓝易云CDN如何构建网站安全防护?
蓝易云安全CDN采用加速与安全防护相结合的思路,将缓存加速、DDoS防护、智能CC防护、语义WAF应用防火墙、JA4/TLS指纹识别以及源站隐藏等能力整合到统一的防护体系中。
面对不同类型的攻击,通过网络流量清洗、访问行为识别、HTTP请求检测和安全策略联动进行分层处理,减少恶意流量对真实业务的影响。
对于有国内业务需求的网站,可以根据业务情况选择国内BGP高防线路;对于香港及海外业务,可以结合香港高防节点和海外专线进行部署。
总结:高防CDN不仅能够提升网站抵御DDoS和CC攻击的能力,还可以通过WAF等技术降低常见Web攻击风险。但真正可靠的网站安全,需要CDN防护、源站加固、程序更新和安全监控共同配合。
不要等网站被攻击后才考虑安全防护。提前建立防御体系,远比业务中断后再进行补救更加主动。