蓝易云CDN:开源免费功能强大基于语义分析的Web防火墙


蓝易云CDN:开源免费、功能强大,基于语义分析的 Web 防火墙全面解析
随着互联网业务不断发展,SQL 注入、XSS 跨站脚本、命令注入、恶意爬虫及 CC 攻击等安全威胁持续影响网站稳定性。对于个人开发者、中小企业和技术团队而言,如何在控制成本的同时提升网站安全防护能力,成为实际运维中的重要问题。
近年来,以智能语义分析为核心的 Web 应用防火墙(WAF)逐渐受到关注。相比单纯依赖字符串匹配的检测方式,语义分析技术能够进一步理解 HTTP 请求结构及参数内容,为识别复杂攻击提供更多判断依据。
一、🔍 什么是基于语义分析的 Web 防火墙?
Web 应用防火墙主要部署在客户端与网站服务器之间,通过检查 HTTP、HTTPS 请求,识别潜在恶意流量,并根据安全策略执行拦截、放行或记录操作。
传统 WAF 通常依赖特征规则、正则表达式及请求异常评分进行检测。
而语义分析型 WAF 更关注请求内容的结构和含义,例如 SQL 语句特征、参数之间的关联、特殊字符在不同上下文中的作用,以及数据经过编码或解码后的实际内容。
这种检测方式有助于发现部分经过变形、编码处理或混淆的攻击请求。
不过,语义分析并不意味着完全不需要规则,也不代表能够识别所有未知攻击。
二、🛡️ 常见开源免费 WAF 项目
目前,开源社区已经形成多种不同技术路线的 Web 防火墙项目。
1. 雷池 SafeLine
雷池是一款支持自部署的 Web 应用防火墙,其社区版本以语义分析检测为重要技术特点。
通过反向代理方式接入业务,可以对 SQL 注入、XSS、命令注入等攻击进行检测,同时提供访问控制、频率限制等安全能力。
2. ModSecurity
ModSecurity 是成熟的开源 WAF 引擎,支持通过安全规则检查 HTTP 流量,可配合 OWASP Core Rule Set(CRS)使用。
其优势在于规则生态较成熟、可定制程度较高,但需要合理配置规则及误报处理策略。
3. Coraza WAF
Coraza 是使用 Go 语言开发的开源 Web 应用防火墙,支持 ModSecurity SecLang 规则,并可结合 OWASP CRS 构建应用层防护体系。
需要注意,不同项目的检测机制并不完全相同,开源许可、免费功能范围及商业使用条件也应分别核实。
三、语义分析型 WAF 有哪些优势?
① 检测复杂攻击特征
通过分析请求参数、编码内容及语法结构,辅助识别经过变形处理的 SQL 注入、XSS 和命令注入攻击。
② 降低部分误报风险
结合请求结构与上下文进行判断,有机会减少单纯关键词匹配带来的误报,但实际效果取决于检测引擎和业务场景。
③ 支持多种 Web 应用
通过反向代理方式部署的 WAF,通常可以保护 PHP、Java、Python、Node.js 等不同技术栈的网站。
④ 灵活配置防护策略
管理员可以结合业务需要设置访问控制、请求频率限制、安全规则和日志记录策略。
四、☁️ 蓝易云安全 CDN 如何结合语义 WAF?
对于企业业务而言,单独部署 WAF 主要解决应用层请求安全问题,并不能直接替代网络层 DDoS 防护。
蓝易云安全 CDN 将流量加速、DDoS 防护、智能 CC 防护和自研语义 WAF 相结合,形成多层安全防护体系。
语义 WAF: 结合请求方法、URI、Header、参数结构及请求内容,识别 SQL 注入、XSS、命令注入等恶意特征。
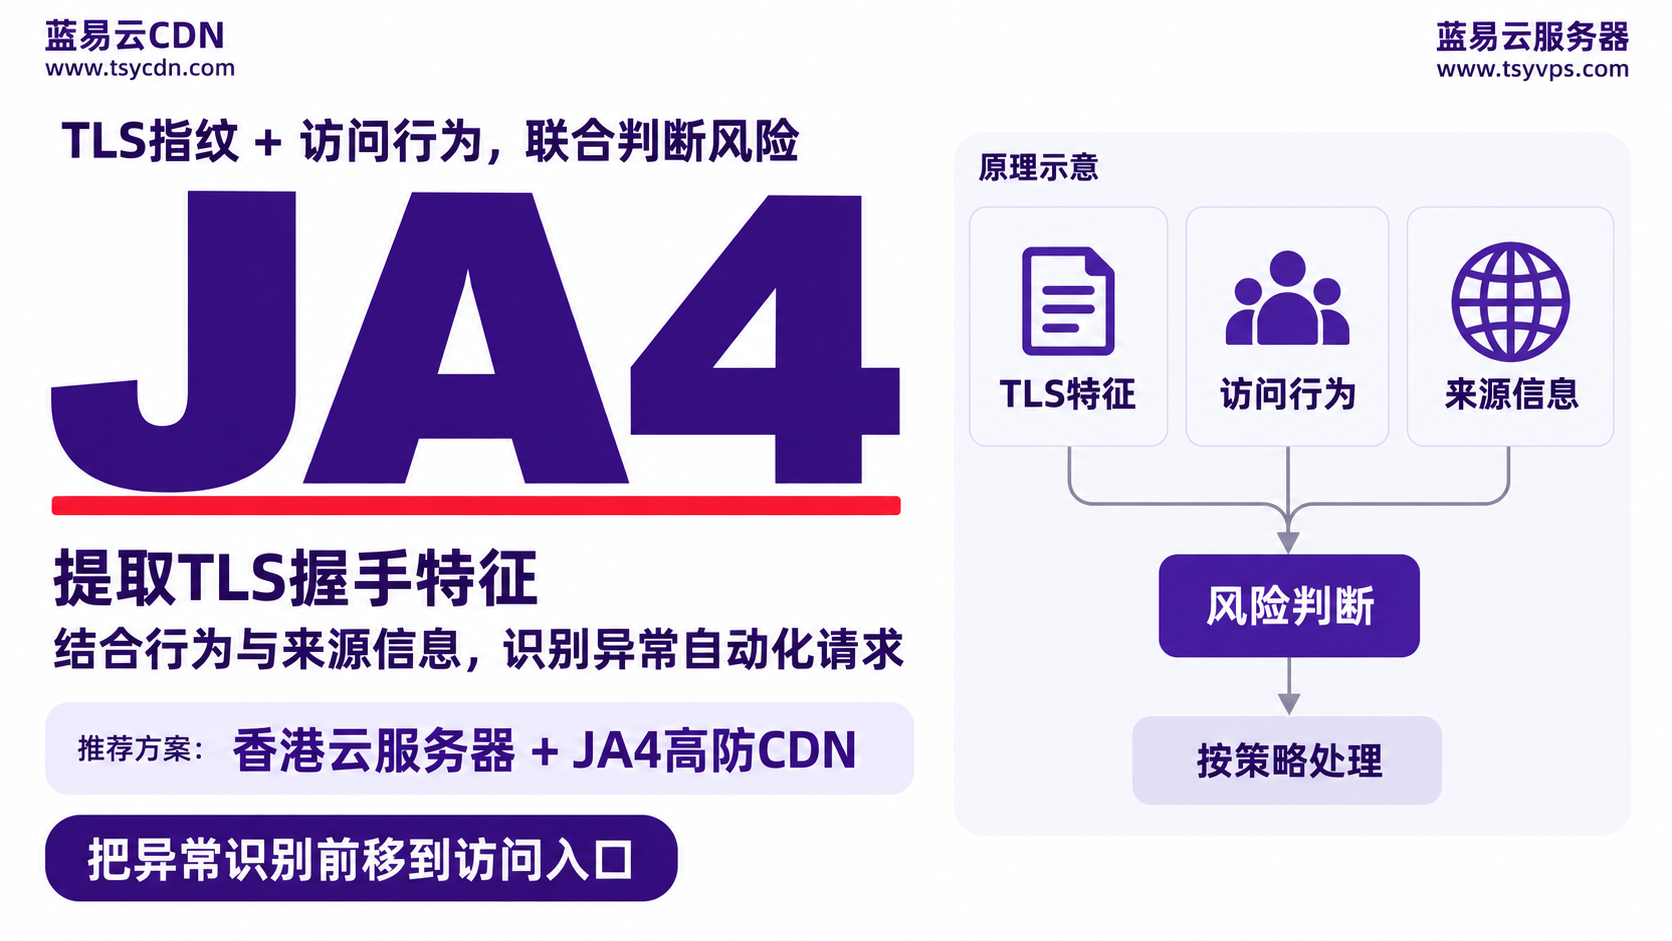
JA4 指纹识别: 分析客户端 TLS 握手特征,结合访问行为与频率策略,辅助识别异常自动化请求。
智能 CC 防护: 针对高频访问、异常请求行为等情况执行频率控制和安全拦截。
隐藏源站 IP: 通过 CDN 代理接入,配合源站防火墙限制直接访问,降低源站暴露风险。
对于已有开源 WAF 的业务,也可以根据实际网络架构评估 CDN 与源站 WAF 协同部署的可行性,避免重复检测带来的性能开销和兼容性问题。
五、⚙️ 生产环境部署需要注意什么?
无论选择免费开源 WAF,还是集成式安全 CDN,都应重点关注实际业务兼容性。
首先,明确 WAF 的检测范围,合理设置请求体大小、参数数量和解析深度,防止正常业务被错误拦截。
其次,针对文件上传、API 接口、WebSocket 及特殊请求格式开展兼容性测试。
最后,持续监测误报率、拦截日志、CPU 使用率、内存消耗和业务响应延迟。
生产环境还应配置可靠的日志留存、配置备份、故障回退及漏洞更新机制。
需要特别注意:免费 WAF 不等于零运维成本。服务器资源、规则调优、日志存储和故障处理同样需要投入。
六、总结
开源免费 Web 防火墙为网站安全建设提供了更加灵活的技术选择,而语义分析技术进一步丰富了应用层攻击检测手段。
对于具备运维能力、希望自主控制防护策略的团队,可以根据需求选择合适的开源 WAF;对于更加关注业务稳定性、网络攻击防护及统一管理的企业,则可以考虑安全 CDN 与 WAF 协同部署。
🔐 蓝易云安全 CDN 通过语义 WAF、DDoS 防护、智能 CC 防护及源站隔离等能力,帮助网站构建从网络入口到应用层的多层安全防护体系。
真正可靠的网站安全,不在于采用多少种防护工具,而在于检测能力、业务兼容性、运行稳定性与持续维护之间取得合理平衡。

