蓝易云CDN:小程序遇恶意攻击不用慌,蓝易云教你快速化解+防护技巧


蓝易云CDN:小程序遇恶意攻击不用慌,蓝易云教你快速化解+防护技巧
小程序突然打不开、接口响应变慢、登录失败,后台同时出现QPS暴涨、CPU升高或服务器带宽跑满,很可能不是“小程序前端坏了”,而是小程序背后的API接口、源站服务器或业务系统正在承受异常请求。
遇到这种情况不要只顾着封IP,正确思路应该是:先止损,再定位攻击点,最后针对性加固。 🛡️
一、先看哪里出现了异常
第一步查看CDN访问日志、WAF日志、源站负载和接口请求量。
一般可以分为几种情况:
- 服务器带宽突然跑满:重点排查DDoS、大流量请求以及源站IP是否泄露。
- 某个API请求量暴涨:例如登录、搜索、商品查询、订单接口持续被调用,通常需要加强CC和接口频率控制。
- 大量异常参数和Payload:需要排查SQL注入、XSS、命令注入、漏洞扫描等Web安全风险。
- 短信、注册、领券等接口被大量调用:这已经属于业务接口滥用,需要结合账号、Token、设备和行为进行判断。
先确认攻击类型,再下防护策略,比直接全站限速更加可靠。
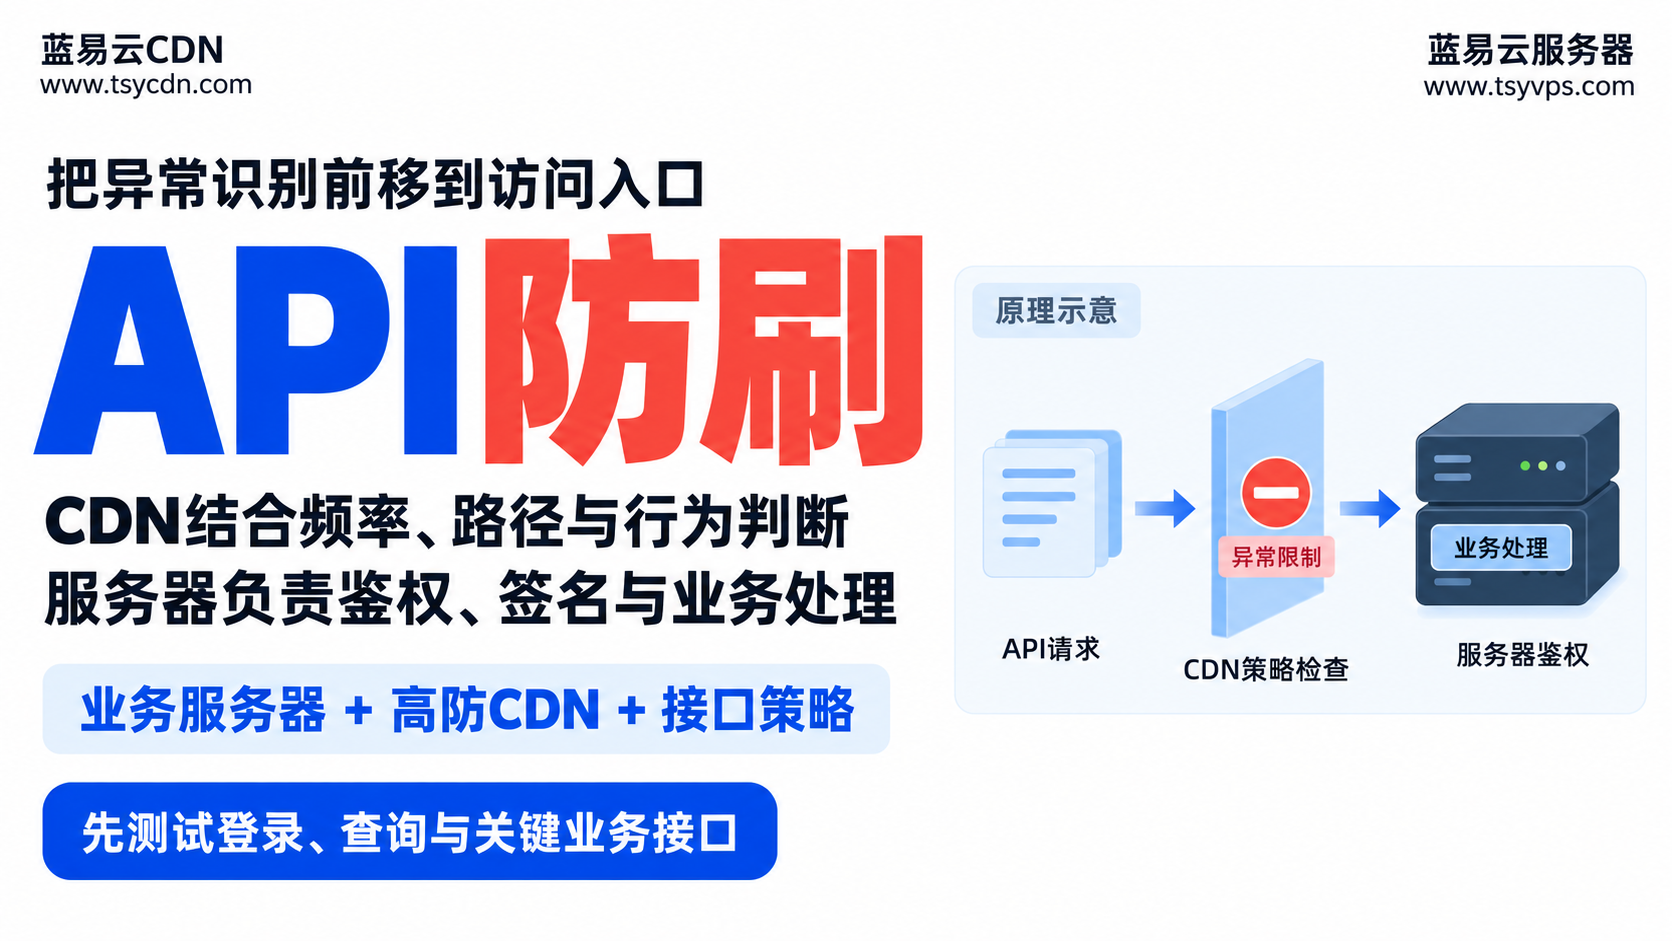
二、第一时间保护源站
如果API域名直接暴露服务器公网IP,即使前面部署了CDN,攻击者仍可能绕过防护节点直接请求源站。
建议将小程序API接入高防CDN,并通过服务器防火墙或安全组限制业务端口,只允许可信回源节点访问。
整体链路可以调整为:
小程序 → 高防CDN/WAF → API服务 → 数据库
这样大量异常请求可以尽量在边缘节点被处理,避免直接消耗源站CPU、连接数和公网带宽。
三、对重点接口单独设置CC规则
小程序不同接口的正常访问频率完全不同,因此不要全站使用一套固定阈值。
例如:
/api/login 登录接口
/api/search 搜索接口
/api/order 订单接口
/api/sms 短信接口
都可以根据正常业务量独立设置访问频率。
蓝易云CDN可结合域名、URI路径、请求频率、客户端IP及访问特征进行细粒度CC控制。如果发现某个路径在短时间内持续出现异常请求,可以只限制该接口,不必影响整个小程序业务。
四、小程序不能直接照搬网页验证
这里很容易配置错误。⚠️
普通网站可以使用JavaScript挑战、Cookie验证、浏览器人机验证等方式,但小程序调用API的方式与普通浏览器访问页面不同。
因此,小程序接口更适合采用:
Token鉴权 + 请求签名 + 时间戳校验 + 接口限频 + BOT识别 + 登录态验证 + 服务端业务风控
对于登录、领取优惠、发送短信等重要操作,还可以加入账号维度、设备维度和行为频率判断。
如果直接把网页端的强制验证策略套到所有API上,很可能攻击请求还没有完全解决,正常小程序用户先出现接口失败。
五、WAF与程序安全必须同时处理 🔐
如果日志中出现大量漏洞探测或异常请求,可以通过WAF提前过滤SQL注入、XSS、命令注入、文件包含等常见Web攻击。
但需要明确:WAF负责入口防护,不等于程序本身没有漏洞。
开发人员仍应检查API是否存在越权访问、弱Token、上传接口限制不足、管理接口暴露、敏感参数校验缺失等问题。
六、最终建立完整防护链路
小程序安全不能长期依赖人工封IP。
更合理的方案是:
高防CDN抗流量 → WAF过滤攻击 → CC控制请求频率 → BOT识别自动化访问 → API鉴权 → 业务风控 → 日志监控与异常告警。
攻击发生以后,真正需要找到的是:哪个接口被打、什么时候开始、请求有什么共同特征、为什么能够持续消耗服务器资源。
把这些问题查清楚,再通过蓝易云CDN针对性调整WAF、CC和接口防护策略,才能做到既拦截异常请求,又尽量不影响正常小程序用户访问。🚀

