蓝易云CDN:使用CDN和蓝易云CDN高防防护动静态资源


蓝易云CDN:使用CDN和DDoS高防保护动静态资源,提升网站安全与访问性能
随着互联网业务规模不断扩大,网站不仅需要快速响应用户请求,还要面对DDoS流量攻击、CC恶意访问以及应用层安全威胁。特别是电商平台、企业官网、游戏网站和API接口服务,静态资源与动态业务往往同时运行,一旦缺少有效防护,就可能出现服务器负载过高、页面访问缓慢甚至业务中断等问题。
通过高防CDN与DDoS防护技术协同,可以针对静态资源和动态请求实施差异化安全策略,在减少源站压力的同时,提高业务稳定性。
一、什么是静态资源与动态资源?
网站资源主要分为静态和动态两类,两者的访问特点与安全需求存在明显区别。
1. 静态资源
静态资源通常包括图片、CSS样式、JavaScript脚本、字体、视频以及公开下载文件等。这类内容在一定时间内保持不变,适合通过CDN节点进行缓存和分发。
例如,用户访问网站图片时,可以直接从CDN缓存节点获取资源,无须每次向源站服务器请求。
2. 动态资源
动态资源主要包括用户登录、订单查询、账户管理、API接口和实时数据等。这类内容通常需要服务器根据用户身份、请求参数或业务状态生成响应。
动态请求一般需要回源处理,因此更容易受到高频CC攻击、恶意接口调用等行为影响。
二、CDN如何保护静态资源?
🚀 CDN通过分布式缓存节点,将符合缓存条件的内容存储在靠近用户的网络节点中。
当用户请求静态文件时,如果节点已经缓存对应内容,就可以直接返回数据。
这种方式主要带来三方面优势:
- 减少源站带宽消耗: 缓存命中的请求无需重复下载源站文件。
- 提高访问效率: 用户可以通过网络条件较好的节点获取资源。
- 缓解突发访问压力: 热门图片、视频及下载资源不必全部由源站承担。
不过,CDN缓存并不能代替DDoS防护。对于恶意请求、随机参数访问或缓存未命中流量,仍需要结合访问控制和攻击识别机制进行防御。
三、DDoS高防如何保护动态资源?
动态资源的防护重点不是缓存,而是识别异常访问、限制恶意请求并保障合法业务正常运行。
🛡️ 1. DDoS流量清洗
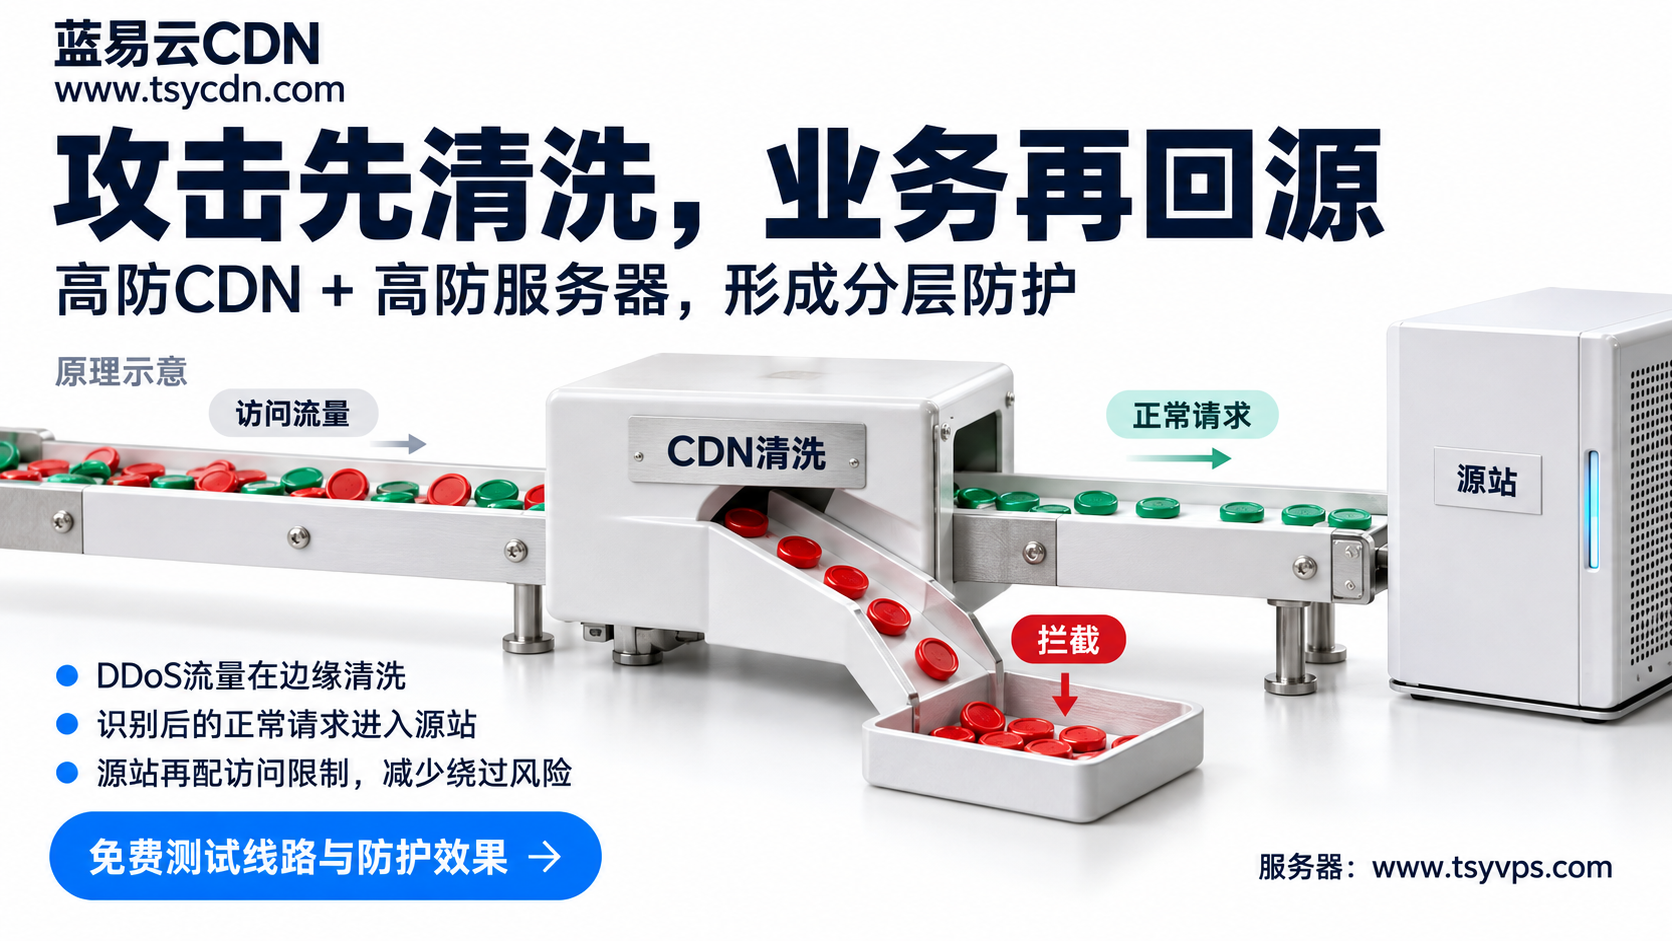
通过具备清洗能力的高防网络,识别和过滤异常流量,降低大规模攻击对业务入口及源站网络的影响。
2. CC攻击防护
结合访问频率、请求路径、客户端行为及风险特征,识别针对登录、搜索、查询等接口的异常高频请求。
3. WAF应用安全防护
利用Web应用防火墙检测SQL注入、XSS、命令注入等攻击行为,减少恶意请求进入后端应用的机会。
4. 动态请求安全回源
正常动态请求经过安全检查后转发至源站,并配合连接复用、超时控制和访问策略,提高业务处理效率。
四、蓝易云高防CDN如何实现动静态协同防护?
蓝易云CDN将内容分发、DDoS防护、CC防护及WAF语义智能分析整合,为不同业务资源提供相应的安全策略。
静态资源方面: 利用CDN节点缓存图片、脚本、样式文件等公开资源,减少重复回源请求,改善访问体验。
动态资源方面: 通过CC访问控制和WAF语义智能引擎,对HTTP请求方法、URI、Header、参数结构、Payload及JA4指纹等特征进行综合分析。
与单纯依赖固定关键词匹配的传统检测方式相比,语义分析能够结合请求上下文识别风险,有助于发现部分经过变形或伪装的攻击行为。
同时,蓝易云CDN支持HTTPS证书管理、源站IP保护及安全回源等功能,进一步完善网站整体防护体系。
五、企业部署时需要注意什么?
⚙️ 动静态资源防护不能采用完全相同的规则,建议重点做好以下配置:
- 静态资源合理缓存: 根据文件更新频率设置缓存时间,避免缓存过期或内容更新不及时。
- 动态接口绕过缓存: 登录、支付、用户资料及个人账户等敏感业务,应避免错误缓存造成数据泄露。
- 建立分级防护策略: 根据接口访问特点配置CC限速、WAF检测及异常行为拦截。
- 限制源站直接访问: 配置回源IP白名单或其他鉴权措施,避免攻击者绕过CDN直接访问源站。
- 持续检查防护效果: 通过访问日志、缓存命中率、源站负载及拦截记录,及时调整安全策略。
六、总结
CDN与DDoS高防并不是两套相互独立的技术,而是可以协同构建完整的网站安全防护体系。
静态资源重点解决缓存加速与源站减负,动态资源重点解决恶意请求识别、访问控制和安全回源。
蓝易云高防CDN通过分布式防护、CC攻击识别、WAF语义智能分析与CDN缓存加速相结合,帮助企业在面对复杂网络环境时,兼顾网站访问性能和业务安全。
对于长期在线运营的网站而言,合理部署动静态资源防护策略,是降低网络攻击风险、提高服务可用性的重要措施。

